Компания Microsoft представила выпуск открытой платформы .NET 11, созданной благодаря унификации продуктов .NET Framework, .NET Core и Mono. На основе .NET 11 можно создавать многоплатформенные приложения для браузера, облачных систем, рабочего стола, IoT-устройств и мобильных платформ, используя единые библиотеки и общий процесс сборки, не зависящий от типа приложения. Сборки .NET SDK 11, .NET Runtime 11 и ASP.NET Core Runtime 11 сформированы для Linux, macOS и Windows. .NET Desktop Runtime 11 поставляется только для Windows. Связанные с проектом наработкираспространяются под лицензией MIT.
В состав .NET входит Runtime с JIT-компилятором RyuJIT, спецификации API, библиотеки WPF, Windows Forms, WinUI и Entity Framework, интерфейс командной строки
dotnet, а также инструменты для разработки микросервисов, библиотек, серверных, графических и консольных приложений. Отдельно поставляются стек для разработки web-приложений ASP.NET Core 11.0, ORM-прослойка Entity Framework Core 11.0 (драйверы имеются, в том числе, для SQLite и PostgreSQL), библиотека WPF 11 (Windows Presentation Foundation), фреймворк Windows Forms 11 для разработки GUI, платформа Aspire 11 для создания приложений Cloud Native, фреймворк MAUI 11 для разработки многоплатформенных интерфейсов пользователя, а также выпуски языков C# 15 и F# 11. Поддержка .NET 11.0 и C# 15 включена в свободный редактор кода Visual Studio Code.
В языке C# 15 добавлено ключевое слово union для объявления типа, значение которого может быть только одним из заранее перечисленных типов-вариантов. Переменной union-типа можно присваивать значения любого из разрешённых типов, а при попытке присвоить значение типа, не указанного при объявлении, компилятор выдаст ошибку.
   public record class Cat(string Name);
   public record class Dog(string Name);
   public record class Bird(string Name);

  public union Pet(Cat, Dog, Bird);
Для классов предложен модификатор "closed", при помощи которого можно создавать закрытые иерархии (closed hierarchy), в которых наследование от базового класса с модификатором closed допускается только внутри той сборки, где он объявлен и на этапе компиляции известен полный набор прямых потомков. Union-типы и закрытые иерархии гарантируют, что в конструкции switch обработаны все возможные варианты, что позволяет обойтись без ветки "default" и переменной "_".
В новой версии C# также добавлена поддержка перехода из выражений "break" и "continue" на выставленные метки и расширены экспериментальные возможности по изоляции в unsafe-блоках кода, напрямую работающего с памятью (добавлена возможность применения unsafe для отдельных выражений).
В языке F# 11 сокращено потребление памяти компилятором и уменьшено число операций выделения памяти при работе с коллекциями FSharp.Core. Добавлена возможность ограничения параллельно выполняемых асинхронных работ для предотвращения перегрузки. Добавлена предварительная поддержка Runtime Async.
В SDK по умолчанию включены сервер MSBuild и предкомпилированный (NativeAOT) вариант CLI-инструментария dotnet.
Сокращён размер инсталляторов SDK для Linux и macOS за счёт дедупликации сборок.
Проведена оптимизация JIT-компилятора, удалены избыточные проверки границ и ветвлений, улучшена девиртуализация и расширено сворачивание операций в константы. В AOT-компиляторе задействован общий обработчик вызовов, позволивший сократить объём кода и повысить пропускную способность при интенсивном обращении к интерфейсам. Для Linux и macOS реализовано сохранение при сбоях трассировки стека и информации о модулях.
Добавлен экспериментальный механизм Runtime Async для замены генерируемого компилятором кода обработки async-операций на реализацию, управляющую приостановкой и возобновлением асинхронных операций на уровне runtime.
В SDK добавлен шаблон сервера MCP для интеграции с AI-инструментами и сервисами. Для приложений, использующих AI-сервисы, добавлен набор абстракций Microsoft.Extensions.AI (MEAI). На базе этих абстракций сформирован
Microsoft Agent Framework (MAF), который можно использовать для создания AI-агентов.
В API Process расширены возможности запуска процессов с перехватом их вывода и кодов завершения работы, а также контроля над наследуемыми дескрипторами.
В API System.IO.Compression добавлена поддержка алгоритма сжатия Zstandard.
Добавлены новые адаптеры потоков ReadOnlyMemoryStream, WritableMemoryStream, ReadOnlySequenceStream и StringStream.
Добавлена утилита dotnetup для установки и обновления SDK и runtime.
Организация Blender Foundation опубликовала выпуск свободного пакета 3D-моделирования Blender 5.3, подходящего для решения различных задач, связанных с 3D-моделированием, 3D-графикой, разработкой компьютерных игр, симуляцией, рендерингом, композитингом, трекингом движений, скульптурным моделированием, созданием анимации и монтажом видео. Код распространяется под лицензией GPL. Готовые сборки сформированы для Linux, Windows и macOS. Также продолжает поддерживаться LTS-ветки Blender 5.2 и 4.5, обновления для которой будут формироваться до июля 2027 и 2028 года соответственно.
В Linux и Windows по умолчанию задействован бэкенд, использующий графический API Vulkan.
Добавлена встроенная поддержка техники 3D Gaussian Splats, позволяющей воссоздавать 3D-сцены на основе фото и видео, и оформлять их в форме облака точек вместо полигональной сетки, что позволяет добиться фотореалистичного качества при рендеринге. Каждая точка в облаке представляет собой миниатюрную вытянутую 3D-сферу c информацией о размере, повороте и цвете. Поддерживается импорт облака точек из файлов в формате PLY, SPZ и glTF, обработка через геометрические ноды, предпросмотр через 3D-вьюпорт и ренеринг в движках EEVEE и Cycles.
В движке рендеринга Cycles реализована поддержка дисперсии в шейдере "Principled BSDF" (Bidirectional Scattering Distribution Function), которая позволяет добиться реалистичной отрисовки стекла с переливами или с отблесками как у драгоценных камней. При отрисовке стекла также реализована поддержка анизотропной шероховатости при которой размытие отражений вытянуто в одном направлении, как на шлифованном металле.
В Cycles добавлена поддержка развиваемой компанией NVIDIA технологии устранения шумов DLSS 4.5 Ray Reconstruction, использующей AI-модели для дорисовки недостающих деталей при масштабировании картинки в низком разрешении. При предпросмотре использование DLSS позволяет добиться качества близкого к финальному рендеру и убрать межкадровый шум при анимации. Режим поддерживается только при наличии GPU NVIDIA и проприетарных драйверов серии 620.x. Дополнительно на платформе Windows реализована поддержка чипов NVIDIA RTX Spark.
В движке рендеринга EEVEE реализованы ноды для настройки реагирования материалов на отдельные источники света, что может применяться для учёта цвета, мощности, направления и расстояния до источника света для реализации сложных эффектов, типа радужных переливов.
В EEVEE добавлена поддержка панорамных камер и рендеринга в режиме 360° с использованием равнопрямоугольных объективов (equirectangular для шлемов виртуальной реальности), кубической проекции (cubemap), эффектов "рыбий глаз" и "зеркальный шар".
В системе композитинга (Compositor) реализованы эффекты-модификаторы, применяемые поверх сцены и позволяющие обойтись без выставления цепочек нод для реализации таких эффектов, как свечение, затемнение углов и цветной ореол. Помимо этого для использования в Compositor адаптированы 17 нод, среди которых ноды-связки, типа Combine Bundle, и ноды для математических и логических операций. До двух раз увеличена скорость воспроизведения при использовании GPU для вычислений. Эффект стилизации под картины маслом (Anisotropic Kuwahara) ускорен до 10 раз на Apple GPU, в 2 раза на GPU NVIDIA и на 25-30% на CPU. Реализован кэш воспроизведения.
Добавлена поддержка проектов, к которым можно привязывать предопределённые настройки, библиотеки ассетов, переменные и заставку (привязку дополнений к проектам обещают добавить в следующей версии).
Библиотеки ассетов теперь обрабатываются как расширения и доступны через вкладку "Get Extensions" наряду с дополнениями и темами оформления.
Расширены возможности системы двумерного рисования и анимации Grease Pencil, позволяющей создавать эскизы в 2D и затем использовать их в 3D-окружении как трёхмерные объекты (на основе нескольких плоских эскизов в разных ракурсах формируется 3D-модель). Добавлена поддержка выделения областей в режиме рисования без необходимости переключения в режим редактирования.
Добавлен инструмент "Вырезать" (Carver), позволяющий вырезать выделенные области с возможностью оставления обводки по контуру, не как при стирании.
Добавлена возможность заливки разом нескольких областей через проведение вектора заливки по замкнутым областям. Также реализована полноценная градиентная заливка с неограниченными цветами и точками перехода.
Добавлен режим зеркального отражения камеры (Flip View), позволяющий оценить сцену при предпросмотре как через зеркало, чтобы заметить перекосы и асимметрию.
Реализовано запоминание настроек при импорте USD-файлов в коллекции, что позволяет выполнить повторный импорт обновлённых файлов в один клик.
В нелинейном видеоредакторе (Video Sequencer) реализован режим монтажа со сдвигом (Ripple), при котором удаление и обрезка элементов приводит к автоматическому смещению влево всех последующих элементов на временной шкале без оставления "дырок", а вставка элементов - к смещению вправо для освобождения необходимого места. Помимо этого доступны режимы перестановки элементов со сдвигом остального содержимого и перезаписи поверх других элементов.
Предложен новый вариант инструмента для разрезания видео - Blade 2.0, наглядно показывающий где именно пройдёт разрез, выводящий номер кадра в точке разреза и отображающий эскиз кадра под курсором.
В интерфейсе Outliner (навигатор по структуре и иерархии сцены) реализована возможность расстановки объектов в произвольном порядке, а не только по алфавиту.
В боковых панелях всех редакторов реализована поддержка поиска свойств или операторов по нажатию Ctrl+F.
В интерфейс встроена возможность использования разметки Markdown для оформления текста, включая комментарии в редакторах нод.
Анонсирована десктоп-ориентированная операционная система KORA, построенная на ядре Linux и примечательная интеграцией AI-моделей, AI-сервисов и AI-агентов в системное окружение. Вместо построения рабочего стола вокруг каталогов и приложений в новой ОС работа организована, отталкиваясь от смысла, контекста и базы знаний. Помимо классической ФС предлагается "нейронная ФС", индексирующая файлы по их смыслу и позволяющая пользователям и AI-агентам находить информацию по содержимому, а не именам файлов и каталогов. Проект развивается под руководством Кирта Макмастера (Kirt McMaster), сооснователя мобильной платформы Cyanogen (ныне LineageOS), Джона Лагерлинга (John Lagerling), руководившего Android-бизнесом в Google и занимавшего пост вице-президента в Facebook, и Франка Де Гиролами (Franck De Girolami), создателя серии игр Alone in the Dark и дистрибутива GameOS. Среди инвесторов и партнёров проекта, компании Samsung и Qualcomm.
AI-модели в KORA являются неотделимой частью системы и выполняются при помощи развиваемого проектом гибридного движка Cortex, оптимизированного для локального выполнения AI-моделей с задействованием всех доступных вычислительных возможностей, включая CPU, GPU, NPU и вынос вычислений на другие компьютеры в сети. По умолчанию AI-модели выполняются локально, но при необходимости предусмотрена возможность привлечения внешних AI-сервисов. Поддерживаемая локальной AI-моделью база знаний формирует специфичный для пользователя контекст, анализируя файлы, email-переписку, адресную книгу, календарь и прочие пользовательские данные.
Каждый виртуальный рабочий стол (workspace) выполняется в отдельном
sandbox-окружении, приложения и AI-агенты в котором могут обращаться к общему контексту и базе знаний, но изолированы от остальной системы.
Для получения доступа к внешним ресурсам требуется явное предоставление пользователем соответствующих полномочий. Разделение доступа реализуется при помощи AppArmor. Для разработки приложений, взаимодействующих с базой знаний, контекстом, семантическим поиском и специфичными проектами, предоставляется SDK.
В систему также интегрированы возможности для запуска компьютерных игр, перенесённые из GameOS и доступные в форме окружения GameFrame. Одним кликом пользователь может переключиться из рабочего стола в режим запуска игр, напоминающий игровую консоль и позволяющий запускать игры из популярных каталогов. Помимо игрового режима предлагаются специализированные окружения для работы и создания контента. Из возможностей также отмечены автоматическое распознавание речи и поддержка запуска на ARM-системах Windows-приложений, собранных для архитектуры x86_64.
Первый релиз KORA планируют выпустить в 2027 году. Совместно с компанией Qualcomm Technologies ведётся разработка рабочих станций на чипах Snapdragon, оптимизированных для работы KORA. На устройствах с SoC Snapdragon X2 Elite, за счёт одновременного использования при выполнении AI-моделей процессорных ядер Oryon, GPU Adreno и нейроускорителя Hexagon, заявлена возможность локального выполнения большой языковой модели с 26 миллиардами параметров. Отдельно совместно с компанией HUMAIN развивается коммерческая редакция HUMAIN OS, предназначенная для предприятий.
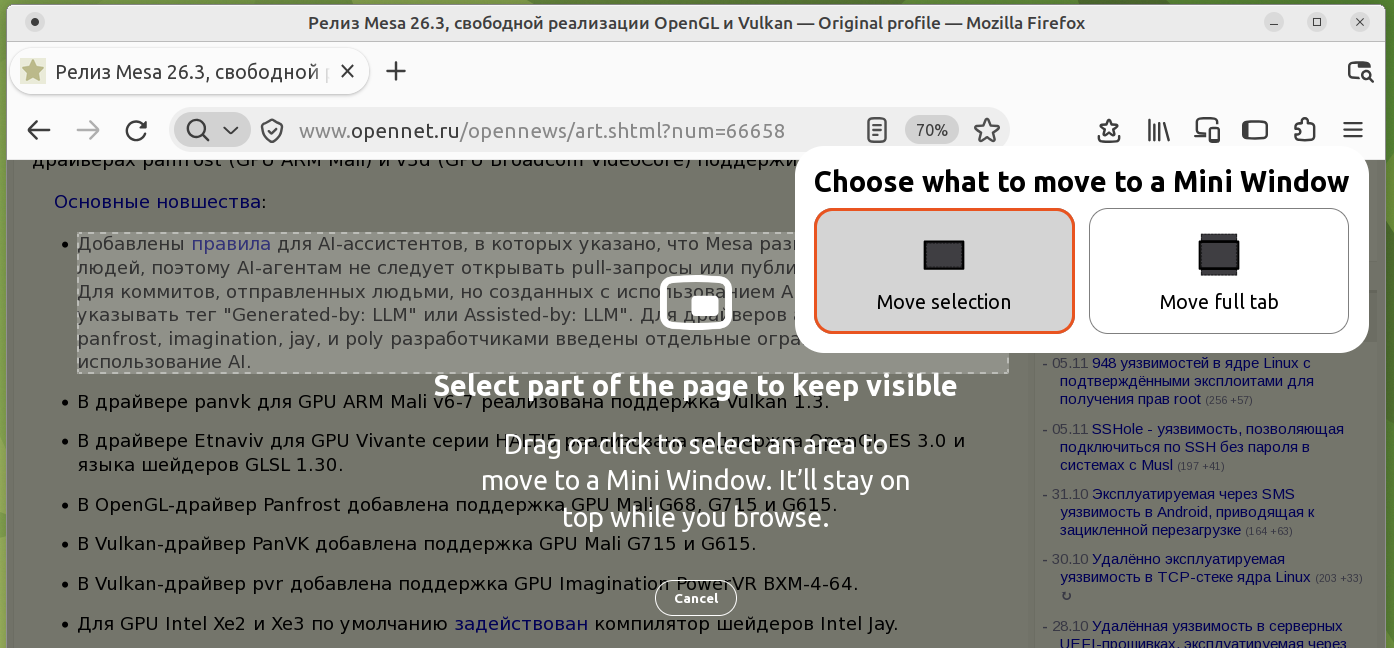
Добавлена возможность отсоединения вкладки или произвольной выделенной области на странице в форме мини-окна, размещаемого поверх содержимого. Адресная строка в мини-окне автоматически скрывается и показывается только при наведении курсора на заголовок. Возможно одновременное открытие нескольких мини-окон. Мини-окна создаются через контекстные меню, показываемые при клике правой кнопкой мыши на вкладке (Move Tab -> Move to Mini Window) или содержимом страницы (Move Section to Mini Window). Режим удобно использовать для того, чтобы во время работы со страницей держать на виду какое-то другое содержимое.
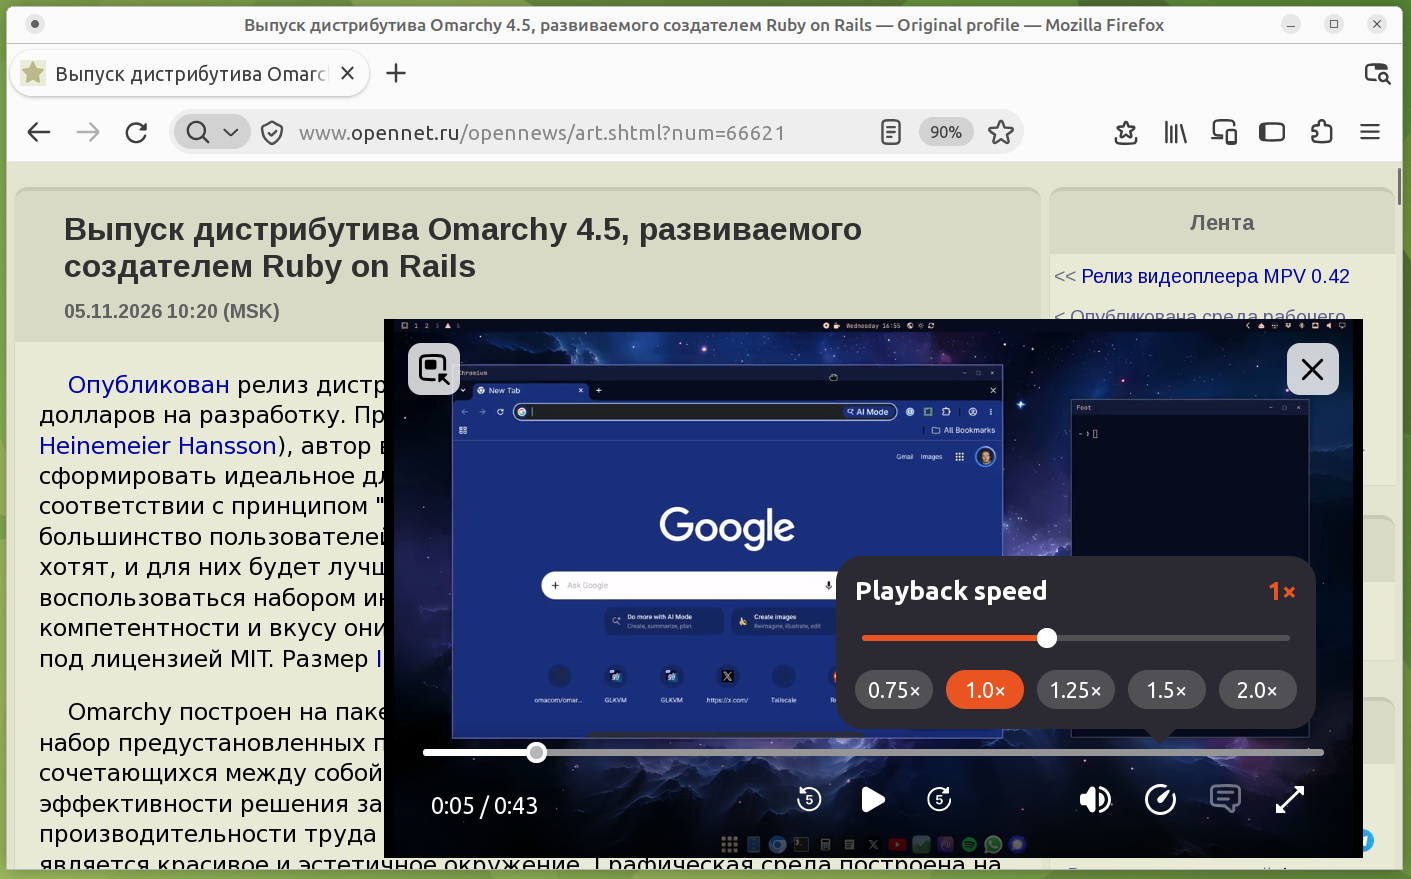
В интерфейсе для просмотра видео в режиме "картинка в картинке" реализована возможность настройки скорости воспроизведения с градацией 0.25x (кнопка для изменения скорости появляется только при увеличении размера окна).
Добавлена возможность открытия новых вкладок через перемещение мышью элементов из боковой панели с историей посещений в область вкладок.
В контекстном меню адресной строки вместо элемента "Paste and Go" теперь показывается "Paste and Search", если в буфере обмена находится не ссылка, а текст.
В диалоге подтверждения запросов сайтов на подключение в качестве обработчика email и других видов ссылок реализована кнопка "Never allow" для последующего блокирования повторных подобных запросов от сайта.
Добавлена поддержка воспроизведения звука в форматах FLAC, MP3 и PCM, поставляемого в медиаконтейнерах MKV (Matroska).
Для отрисовки WebGL на платформе macOS задействован графический API Metal.
В API Web Speech добавлен объект SpeechRecognition для распознавания речи в реальном времени без обращения к внешним сервисам и с поддержкой 40 языков.
Для совместимости с некоторыми сайтами добавлен псевдо-элемент "::-webkit-input-placeholder", аналогичный по функциональности "::placeholder".
В конструкторе WebTransport() реализована опция "headers" для добавления собственных HTTP-заголовков к расширенным CONNECT-запросам. В интерфейс WebTransportDatagramDuplexStream добавлены свойства incomingMaxBufferedDatagrams и outgoingMaxBufferedDatagrams, а в интерфейс WebTransport - свойства
anticipatedConcurrentIncomingUnidirectionalStreams и anticipatedConcurrentIncomingBidirectionalStreams.
В версии для Android включён запрос полномочий перед обращением к устройствам в локальной сети с интранет адресами или к сервисам на текущем устройстве (localhost).
Кроме новшеств и исправления ошибок, в Firefox 160 устранено 99 уязвимостей, большинство из которых вызваны проблемами при работе с памятью, такими как переполнения буферов и обращение к уже освобождённым областям памяти. Потенциально данные проблемы способны привести к выполнению кода злоумышленника при открытии специально оформленных страниц.
После трёх месяцев разработки опубликован релиз свободной реализации API Vulkan, OpenGL, OpenGL ES и OpenCL - Mesa 26.3.0. Первый выпуск ветки Mesa 26.3.0 имеет экспериментальный статус - после проведения окончательной стабилизации кода будет выпущена стабильная версия 26.3.1.
В Mesa 26.3 доступна поддержка графического API Vulkan 1.4 в драйверах ANV для GPU Intel, RADV для GPU AMD, NVK для GPU NVIDIA, HoneyKrisp (hk) для GPU Apple, Turnip для GPU Qualcomm, PanVK для GPU ARM Mali, в программном растеризаторе lavapipe (lvp) и в режиме эмулятора (vn). В драйверах v3dv (GPU Broadcom VideoCore для Raspberry Pi 4+) и dzn (реализация Vulkan поверх Direct3D 12) поддерживается Vulkan 1.0, в драйвере kk (KosmicKrisp, Vulkan поверх Metal) - Vulkan 1.1, а в драйвере pvr (GPU Imagination PowerVR) - Vulkan 1.2.
В Mesa также обеспечивается полная поддержка OpenGL 4.6 для драйверов iris (GPU Intel Gen 8+), radeonsi (AMD), Crocus (старые GPU Intel Gen4-Gen7.5), AMD (r600), zink, llvmpipe, virgl (виртуальный GPU Virgil3D для QEMU/KVM), freedreno (Qualcomm Adreno), d3d12 (прослойка для организации работы OpenGL поверх DirectX 12) и asahi (GPU AGX, используемый в чипах Apple M1 и M2). Поддержка OpenGL 4.5 доступна для GPU NVIDIA (nvc0). Поддержка OpenGL 3.3 присутствует в драйверах softpipe (программный растеризатор) и nv50 (NVIDIA NV50). В драйверах panfrost (GPU ARM Mali) и v3d (GPU Broadcom VideoCore) поддерживается OpenGL 3.1.
Добавлены правила для AI-ассистентов, в которых указано, что Mesa развивает сообщество людей, поэтому AI-агентам не следует открывать pull-запросы или публиковать комментарии. Для коммитов, отправленных людьми, но созданных с использованием AI, предписано явно указывать тег "Generated-by: LLM" или Assisted-by: LLM". Для драйверов asahi, nouveau, panfrost, imagination, jay, и poly разработчиками введены отдельные ограничения на использование AI.
В драйвере panvk для GPU ARM Mali v6-7 реализована поддержка
Vulkan 1.3.
В драйвере Etnaviv для GPU Vivante серии HALTI5 реализована поддержка OpenGL ES 3.0 и языка шейдеров GLSL 1.30.
В OpenGL-драйвер Panfrost добавлена поддержка GPU Mali G68, G715 и G615.
В Vulkan-драйвер PanVK добавлена поддержка GPU Mali G715 и G615.
В Vulkan-драйвер pvr добавлена поддержка GPU Imagination PowerVR BXM-4-64.
Для GPU Intel Xe2 и Xe3 по умолчанию задействован компилятор шейдеров Intel Jay.
Стабилизирована и включена по умолчанию поддержка графической подсистемы чипов Intel Nova Lake.
В драйвер NVK (NVIDIA) добавлена поддержка Vulkan-расширений для ускорения обработки видео.
Для GPU Intel включено сжатие буферов, позволившее повысить производительность в играх при их запуске с использованием DXVK.
Добавлена поддержка GPU AMD GFX1171 на базе микроархитектуры RDNA 4m.
Проект Darling, развивающий похожую на Wine прослойку для запуска macOS-приложений в Linux, утвердил возможность применения AI-инструментов в разработке. В состав Darling теперь официально разрешено принимать код, созданный через AI, но при выполнении определённых требований. Решение принято в условиях недостатка разработчиков и ресурсов у проекта, а также на фоне постоянного роста числа проприетарных фреймворков Apple (если в macOS 10.14 было 273 публичных и 878 приватных фреймворков, то в macOS 27 стало 464 и 2754 соответственно).
Предполагается, что новые правила предотвратят стагнацию разработки и фрагментацию сообщества, а также дадут возможность объединить усилия с разработчиками форков, активно использующих AI. Подобные форки продвинулись вперёд и демонстрируют высокую скорость разработки, например, форк darling-lol достиг запуска macOS сборки игры League of Legends, а VibeDarling добился успеха в поддержке архитектуры ARM64 и выполнении многих оригинальных приложения macOS.
В ближайшие два месяца в основной состав Darling намерены интегрировать наработки из внешних форков, используя для слияния изменений AI-инструменты. Также планируется реализовать официальную поддержку архитектур i386, x86-64 и ARM64 (aarch64) и заняться предоставлением возможности запуска ARM64-сборок приложений на системах x86-64, воспользовавшись рекомпилятором Dynarmic. В долгосрочные планы входит стабилизация слоя совместимости с AppKit и создание собственных графических утилит для управления окружением Darling (например, просмотрщика логов в стиле Console.app), которые также выступят в роли эталонных тестовых приложений.
Что касается приёма pull-запросов с кодом, подготовленным при помощи AI, то они будут приниматься только, если передавший изменение разработчик берёт на себя ответственность за каждую строку кода, способен объяснить изменения своими словами и не использует AI при общении с сопровождающими. Также вводятся строгие правила "чистой комнаты", допускающие повторную реализацию функциональности только на основе документации к API, заголовочных файлов, стандартов, RFC, общедоступных источников и анализа поведения, без использования проприетарного кода Apple, утечек информации и дизассемблирования для прямого воссоздания кода.
Проект Darling развивается с 2012 года и нацелен на предоставление возможности запуска в Linux приложений, собранных для macOS, без использования виртуализации. В состав входит загрузчик исполняемых файлов в формате Mach-O и работающее в пользовательском пространстве ядро darlingserver, реализующее Mach IPC, POSIX-интерфейсы и системные вызовы Darwin поверх Linux. Отдельно развиваются альтернативные реализации различных фреймворков Apple, таких как Foundation, AppKit, CoreAudio и CoreFoundation. Низкоуровневые компоненты, такие как XNU и libSystem, основаны на соответствующих открытых компонентах, опубликованных компанией Apple. Высокоуровневые компоненты реализуются при помощи существующих аналогов и имеющихся библиотек. Поддержка графического API Metal обеспечена через трансляцию в API Vulkan.
Разработчики проекта Asahi Linux, занимающегося портированием Linux на компьютеры Mac с ARM-чипами Apple Silicon, объявили о переходе с использования пермиссивной лицензии MIT на копилефт-лицензию GPLv2+. Решение принято из-за попыток присвоения их труда в корыстных целях. Некоторые недобросовестные производители злоупотребляют правами, предоставляемыми лицензией MIT, и заимствуют наработки Asahi для вытеснения оригинального проекта и агрессивной монетизации Linux на системах с чипами Apple Silicon.
В отдельных случаях создатели коммерческих клонов копировали ещё сырой код из личных форков разработчиков Asahi, работа над которым не завершена, а также публиковали производные работы без упоминания авторства или переписывая код с помощью AI-инструментов для скрытия заимствования кода из другого проекта. Лицензия MIT допускает подобные манипуляции и не защищает от присвоения чужого труда.
Изначально проект Asahi выбрал лицензию MIT для поддержки и привлечения к участию разработчиков из BSD-систем и других свободных ОС, однако в современных реалиях проект оказался беззащитен от недобросовестного использования. Примечательно, что в 2002 году с похожей ситуацией столкнулся проект Wine, который был вынужден поменять лицензию с MIT на LGPL для противостояния появлению проприетарных форков, защиты экосистемы от фрагментации и стимулирования передачи изменений в основной проект.
Помимо объявления о смене лицензии проект Asahi Linux отчитался о проделанной за последние несколько месяцев работе. Среди достижений:
Для включения в основной состав ядра переданы драйверы macaudio (звуковая подсистема) и avd (Apple Video Decoder), патчи с реализацией которых включают примерно 3100 и 13000 строк кода. Добавлены базовые описания DeviceTree для устройств M4 Pro, M4 Max и M5. Когда это возможно разработчики Asahi начали применения стратегии upstream-first, при которой изменения изначально развиваются в основном ядре. Данная стратегия применена для разработки драйверов TI USB-PD, SPMI и Thunderbolt.
Стабилизирована и избавлена от метки экспериментальной разработки поддержка чипов M3. По сравнению с прошлым отчётом реализована поддержка дисплейного процессора (DCP), благодаря которой удалось повысить производительность, продлить время автономной работы, реализовать переход в спящий режим и добавить возможность использования области вокруг "чёлки" с камерой на экранах MacBook.
Решена проблема с обратным инжинирингом чипов M5, на которых стали применяться мини-приложения в изолированных анклавах, управляемых микроядром Secure Kernel и используемых для таких задач, как индикация включения камеры. Удалось одновременно запустить три виртуальные машины под управлением загрузчика m1n1 для Secure Kernel, анклавов и macOS c SPTM.
Продвигается обратный инжиниринг GPU чипов M3, которые сильно отличаются от M1 и M2. В загрузчике m1n1 реализована инициализация GPU и добавлена поддержка отрисовки простейших примитивов.
Для включения в ядро Linux отправлены патчи для поддержки контроллера Thunderbolt, который отличается от контроллеров Intel и нестандартно связан с модулем управления энергопотреблением (PMGR). Пока поддерживаются только USB3, XDomain и проброс сети поверх Thunderbolt (не работает проброс PCIe и DisplayPort).
Продолжается развитие проекта по запуску Windows-игр без виртуальной машины. Проблема возникала из-за того, что Windows-игры собранные для архитектуры x86 рассчитаны на страницы памяти 4К, в то время как на системах Apple используются страницы размером 16K. Для обхода несоответствия размера страниц памяти запускалась виртуальная машина с ещё одним ядром Linux, собранным с другим размером страниц памяти, что приводило к снижению производительности игр примерно на 20%.
Для обхода данного ограничения разработчики Asahi портировали функциональность P3S (Per Process Page Size), присутствующую в ядрах платформы Android и позволяющую менять размер страниц памяти в привязке к отдельным процессам. С использованием данной возможности без виртуальной машины muvm удалось запустить такие игры, как Star Wars Battlefront, Wolfenstein: The New Order, GTA IV и Fallout: New Vegas.
При помощи SIMD-инструкций оптимизирована реализация пространственного аудиофильтра (beamformer) для микрофонов MacBook, что почти в два раза ускорило обработку звука и снизило нагрузку на CPU.
Разработчики проекта Multikernel, позволяющего на одном физическом компьютере выполнять несколько независимых экземпляров ядра без гипервизора и виртуализации, представили инструментарий kmorph, реализующий средства для быстрого восстановления после аварийной остановки ядра Linux или для замены ядра в Live-режиме без полноценной перезагрузки. Проект развивает Конг Ванг (Cong Wang), сопровождающий подсистему управления трафиком (TC, Traffic Control) в ядре. Метод быстрого перезапуска основан на предварительной загрузке в память запасного ядра, которым подменяется основное рабочее ядро в случае сбоя или при необходимости замены ядра на новую версию.
Предложенный подход позволяет обойтись без полноценной перезагрузки и почти мгновенно возобновить работу, сведя к минимуму время простоя. В настоящее время в случае аварийной остановки работы ядра полная перезагрузка крупных серверов занимает несколько минут из-за длительных процессов инициализации оборудования, загрузки системного окружения и сохранения дампа памяти ядра через механизм kdump. По сути при использовании kdump выполняется две перезагрузки ядра - вначале через kexec загружается отдельный экземпляр ядра для сохранения дампа памяти, после чего выполняется загрузка рабочего ядра и запуск системных сервисов.
В случае применения kmorph в привязке к отдельному ядру CPU в память заранее загружается запасное ядро Linux и минимальное системное окружение, которое отслеживает состояние основного ядра. В случае зависания или впадение в состояние panic основного ядра, запасное окружение берёт управление на себя, сохраняет дамп памяти сбойного ядра, переключает на себя процессорные ядра, память, устройства, сетевую конфигурацию и ФС.
Переключение координируется при помощи двух программ: kmorph - запускается в активном окружении, формирует начинку запасного окружения и синхронизирует в нём состояние сети; kmorphd - запускается в запасном окружении и отслеживает состояние активного окружения. Помимо переключения в случае аварии, предоставляется возможность использования kmorph для обновления ядра без традиционной перезагрузки. Для ускорения восстановления в запасном окружении помимо ядра и минимального набора системных компонентов в режиме ожидания могут запускаться типовые сервисы, такие как nginx. В этом случае в момент активации запасного окружения сервис nginx уже будет загружен в память и сразу начнёт обрабатывать запросы после переключения в новое окружение сетевой карты, активации сетевой конфигурации и смены корневой ФС.
В проведённых тестах сервер с nginx при помощи kmorph возобновляет работу примерно через 2 секунды после сбоя ядра, но в будущем намерены добиться мгновенного переключения незаметно для подключённых клиентов. В настоящее время в kmorph поддерживаются архитектуры x86_64 и ARM64, а также ведётся работа над поддержкой RISC-V. Интеграция kmorph в дистрибутивы Linux осуществляется по аналогии с поддержкой kdump, через штатные инструменты dracut, initramfs-tools, kernel-install и сервис systemd.
В состав ядра уже входят механизмы Kexec HandOver (KHO) и Live Update Orchestrator (LUO), позволяющие запускать новое ядро из старого без потери состояния системы и без остановки работы устройств. Но они не могут применяться в случае сбоя в ядре, так как требуют для сохранения состояния работающего ядра. KHO и LUO также отстают от kmorph по скорости переключения из-за того, что в kmorph новое ядро уже находится в памяти, а KHO и LUO требуют перезагрузки ядра через kexec.
Опубликован выпуск инструментария Emscripten 7.0, позволяющего компилировать код на C/C++ и других языках, для которых имеются фронтэнды на базе LLVM, в универсальный низкоуровневый промежуточный код WebAssembly. Полученный результат можно использовать для интеграции с JavaScript-проектами, запуска в web-браузере, использования в Node.js или создания обособленных многоплатформенных приложений, запускаемых при помощи wasm runtime. Код проекта распространяется под лицензией MIT. В компиляторе используются наработки проекта LLVM, а для генерации WebAssembly и оптимизации задействована библиотека Binaryen.
Основной целью Emscripten заявлено создание инструмента, позволяющего выполнять в Web код независимо от языка программирования, на котором этот код изначально написан. В компилируемых приложениях могут использоваться вызовы стандартных библиотек C и С++ (libc, libcxx), расширения C++, многопоточность на базе pthreads, API POSIX и многие мультимедийные библиотеки. Отдельно предоставляются API для интеграции с Web API и кодом на JavaScript.
Emscripten поддерживает трансляцию вывода библиотеки SDL2 через Canvas, а также реализует поддержку OpenGL и EGL через API WebGL, что позволяет преобразовывать в WebAssembly графические приложения и игры (например, имеется порт тулкита Qt, поддерживаются игровые движки Unreal Engine и Unity, а также движок симуляции физических процессов Bullet).
Помимо компиляции кода на C/C++ отдельно развиваются проекты для запуска в браузерах интерпретаторов и виртуальных машин для языков Lua, C#, Python, Ruby и Perl. Кроме того, возможно применение фронтэндов к LLVM, отличных от Clang, например, фронтэндов для языков, как Swift, Rust, D и Fortran.
Присвоение номера версии 7.0 связано с внесением изменений, нарушающих совместимость. Основные изменения в Emscripten 7.0:
Обеспечено прямое связывание всех дополнительных модулей с runtime-библиотеками libclang_rt.builtins и libclang_rt.profile без необходимости экспортирования из основного модуля, как это делается в компиляторе clang.
Добавлена библиотека libemcc, в которую из libclang_rt.builtins вынесен код, специфичный для Emscripten.
Из runtime-библиотеки libclang_rt.builtins выделена библиотека libclang_rt.profile, которая теперь используется только при включении профилирования (например, при указании опций -fprofile-instr-generate или --coverage).
Размер буфера неименованных каналов увеличен до 64 КБ. Неблокирующая запись в заполненный канал теперь завершается ошибкой EAGAIN, но блокирующая запись пока остаётся неограниченной.
При компиляции и компоновке одной командой вспомогательные файлы, такие как ".dwo" при использовании опции "-gsplit-dwarf" или ".json" при использовании "-ftime-trace", теперь именуются как <output>-<input>.<ext> вместо <input>.<ext>, что соответствует поведению clang.
Включено автоматическое определение зависимостей для JavaScript-библиотек. Для прямых обращений из одной JavaScript-библиотеки в другую теперь не требуется указание макроса "__deps", который остаётся необходимым только для косвенных зависимостей и зависимостей от скомпилированных библиотек C/C++.
Удалена переменная окружения EMCC_ONLY_FORCED_STDLIBS, которая ранее была объявлена устаревшей. Для отключения связывания со стандартными библиотеками следует использовать флаг "-nostdlib".
До кодовой базы LLVM 23.1.3 обновлены библиотеки libcxx, libcxxabi, libunwind и compiler-rt. Задействован выпуск mimalloc 3.6.1.
Повышены требования к версиям браузеров Chrome 85 -> 93 (август 2021), Firefox 79 -> 92 (сентябрь 2021) и Safari 15.0 -> 15.4 (март 2022).
Состоялся релиз открытой системы мониторинга Zabbix 8.0, который отнесён к версиям с длительным сроком официальной поддержки (LTS). Zabbix - универсальная система для мониторинга производительности и доступности серверов, инженерного и сетевого оборудования, приложений, баз данных, систем виртуализации, контейнеров, IT-сервисов, web-сервисов и облачной инфраструктуры. Код проекта распространяется под лицензией AGPLv3.
Система реализует полный цикл от сбора данных, их обработки и преобразования, анализа этих данных для обнаружения проблем, и заканчивая хранением этих данных, визуализацией и рассылкой оповещений с использованием правил эскалации. Также система предоставляет гибкие возможности расширения методов сбора данных и оповещений, а также возможности автоматизации через мощный API. Для централизованного управления предоставляется web-интерфейс.
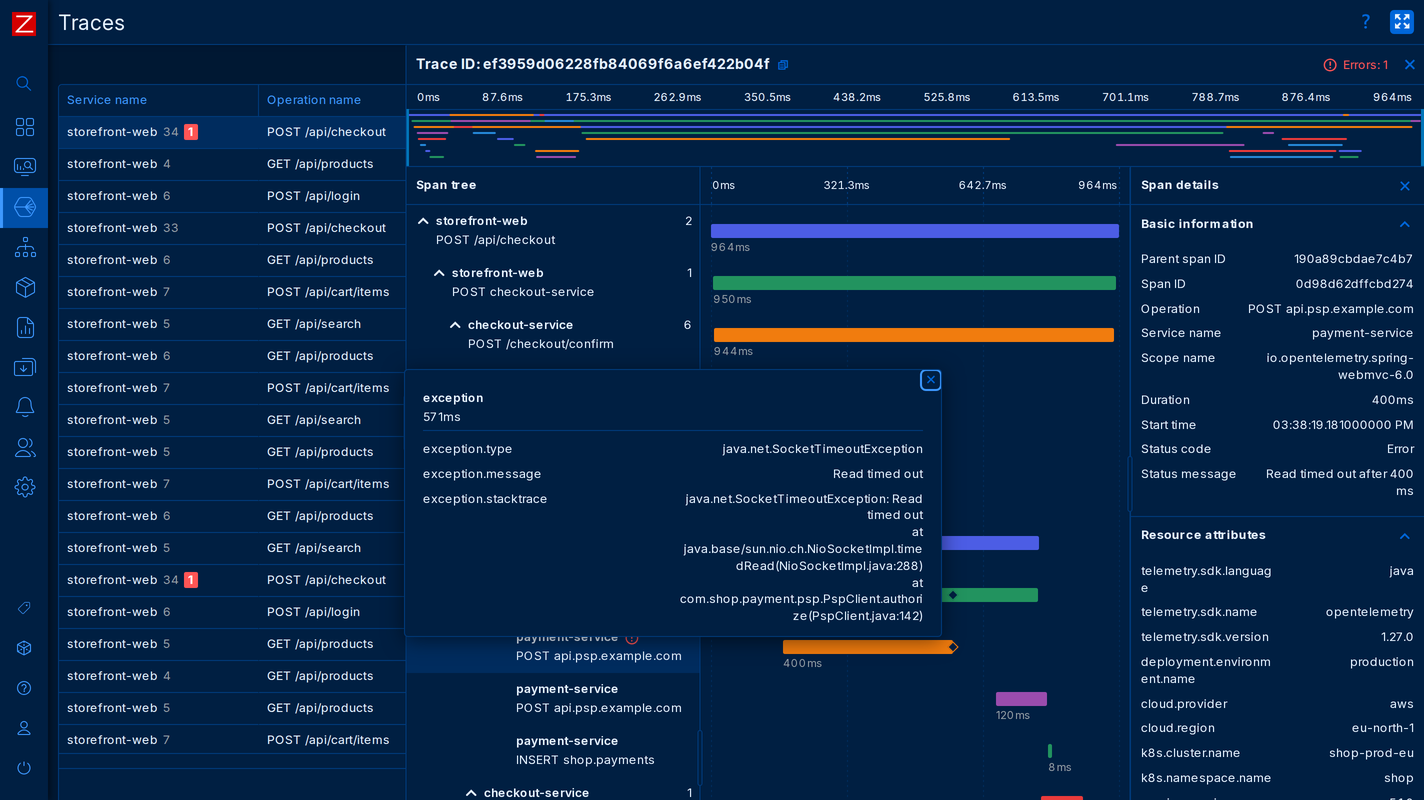
Реализована возможность мониторинга производительности приложений (APM, Application Performance Monitoring) со сбором данных с использованием протокола OpenTelemetry (OTLP/gRPC) для отслеживания прохождения запросов через приложения и сервисы, измерения их производительности и выявления причин медленных или неудачных операций. Полученные данные телеметрии можно использовать в триггерах и визуализировать на графиках.
Заявлено увеличение производительности обработки метрик в 10 раз. Внесены оптимизации для снижения нагрузки на CPU, сокращения ввода/вывода и повышения масштабируемости. Сокращено время запуска Zabbix за счет одновременной загрузки исторических данных из БД. В сервере, прокси и агенте Zabbix реализовано кэширование DNS-запросов при помощи резолвера c-ares.
Реализован механизм обработки сложных событий (CEP, Complex Event Processing), выполняющий обработку событий Zabbix на основе правил для анализа причин возникновения событий, оценки корреляции событий, сопоставления с шаблоном и снижения информационного шума за счёт дедупликации, подавления или отбрасывания нежелательных событий.
CEP позволяет группировать связанные события, помечать первое событие в серии как причину, задавать время жизни событий, лимитировать максимальное количество определённых событий, получать уведомления о похожих событиях по местоположению и получать уведомления, если какое-либо событие происходит слишком часто или не происходит вообще в течение определённого периода времени. Поддерживается определение временных окон, в пределах которых все события образуют единый контекст и могут анализироваться как единое целое.
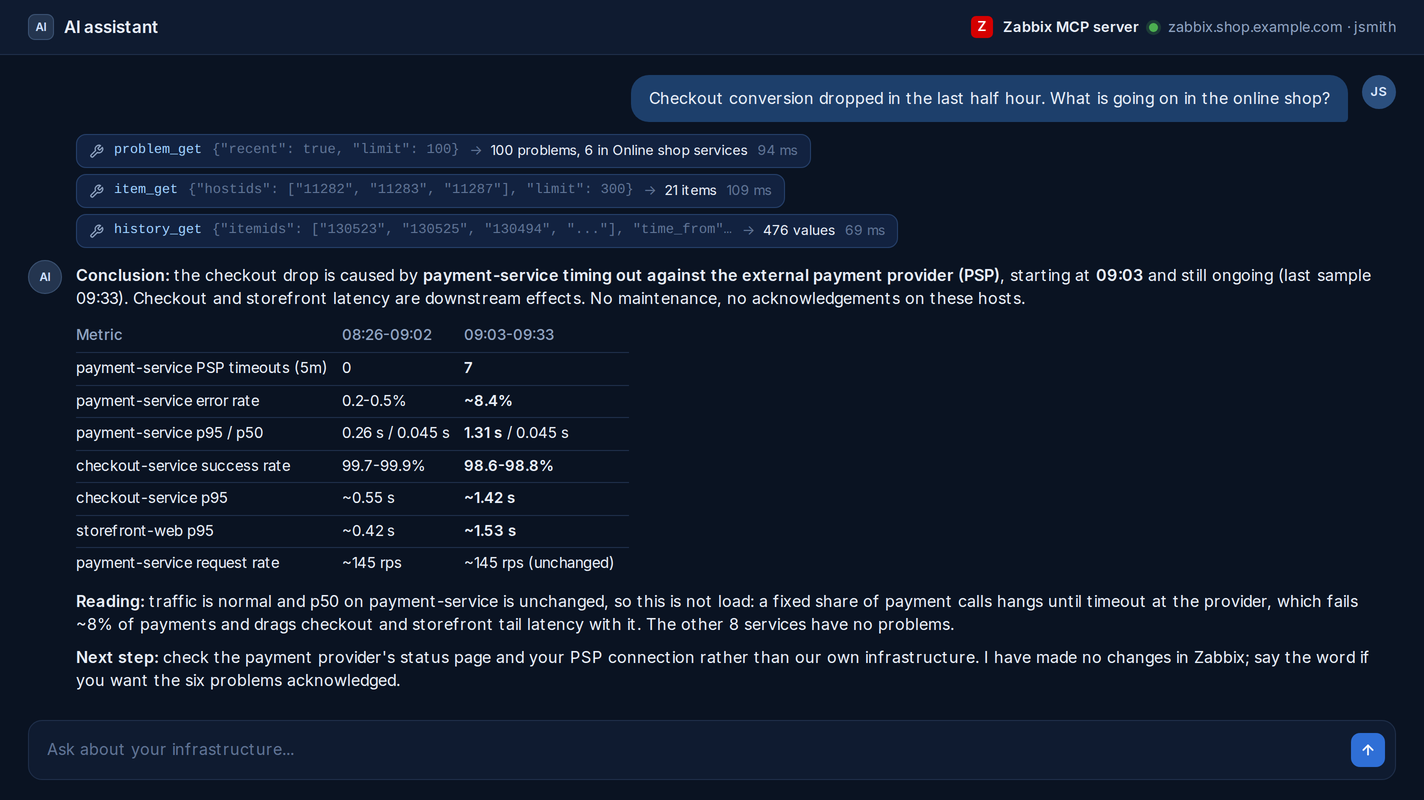
Реализован MCP-сервер для подключения AI-агентов к Zabbix. Можно давать AI-ассистенту команды и задавать вопросы о мониторинге на естественном языке, а также использовать AI для выявления причин проблем, анализа данных и отсеивания информационного шума. MCP-сервер учитывает права доступа и роли пользователей.
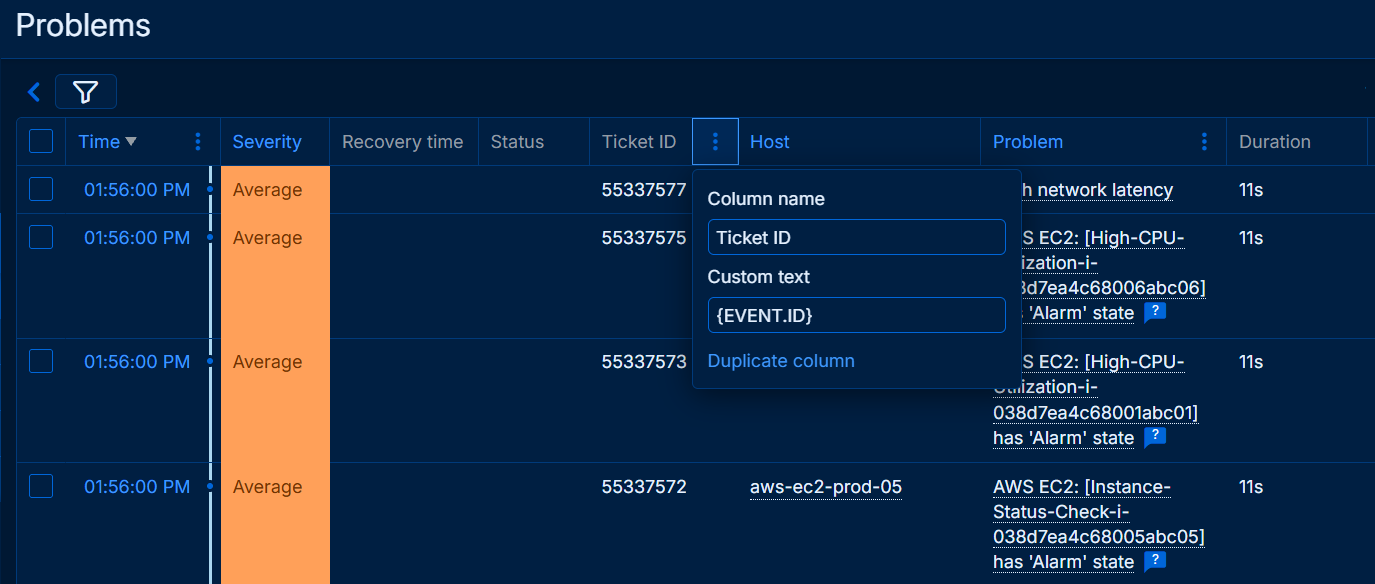
Предоставлены возможности для изменения компоновки таблиц в web-интерфейсе, позволяющие скрывать/показывать столбцы, менять порядок и изменять ширину столбцов, добавлять дополнительные столбцы с произвольным текстом (например, данными инвентаризации) и значениями макросов.
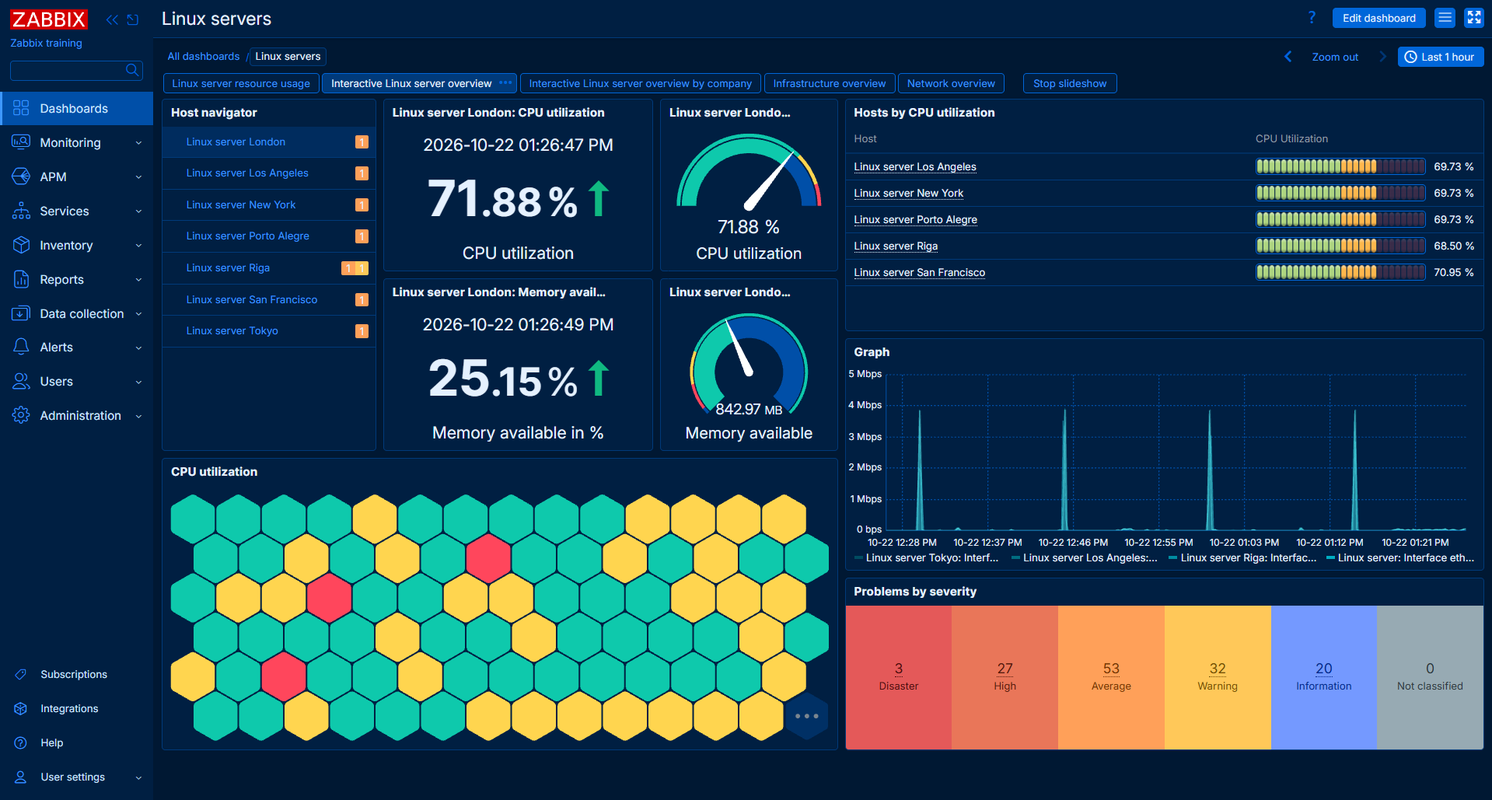
Модернизирован web-интерфейс. Добавлена тёмно-синяя тема
оформления. Предложены новые встроенные шрифты, обеспечивающие единообразный внешний вид в разных системах. Реализовано полное наследование тегов для шаблонов, узлов сети и элементов данных. В формах ввода реализована встроенная проверка ошибок ввода. Добавлена возможность импортирования сертификатов и закрытых ключей SAML. Закруглены края полей ввода.
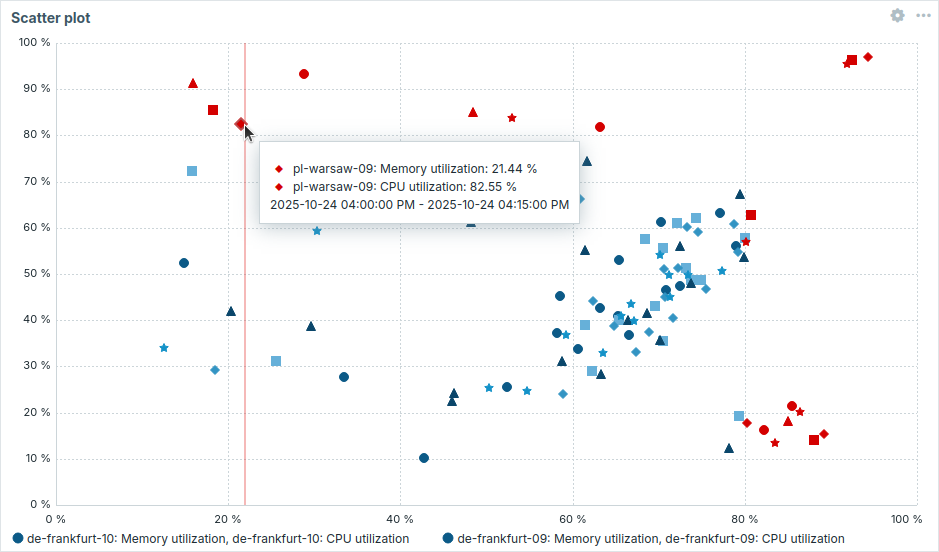
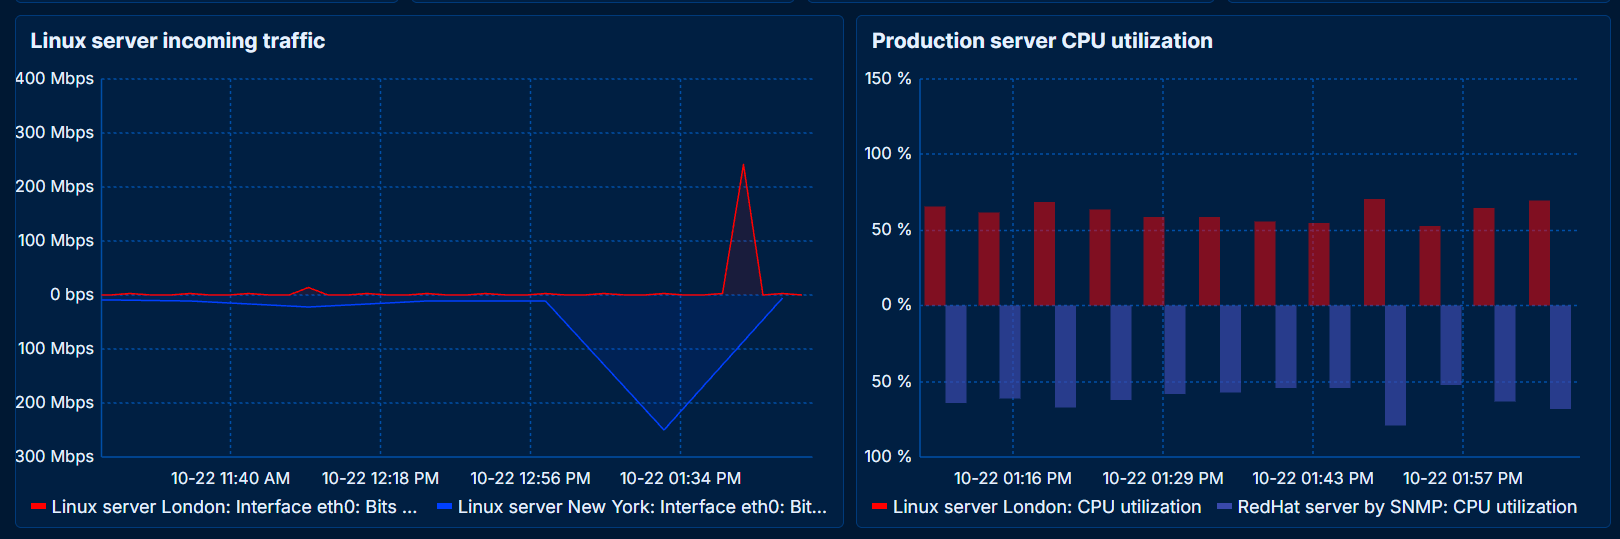
Добавлен виджет "Диаграмма рассеяния". Реализована поддержка инвертирования значений оси Y в виджете "График", объединения близко расположенных маркеров карты в виджете "Геокарта" и группировки шаблонов в виджете "Топ элементов данных".
Реализована возможность импорта и экспорта панелей мониторинга вместе с их страницами, виджетами и конфигурацией, например, для использования на других серверах. Панели могут сохраняться в форматах YAML, JSON и XML.
Добавлены готовые информационные панели, которые можно импортировать из репозитория, такие как панель для мониторинга затрат на облачные ресурсы в AWS, Azure, Google Cloud и Oracle Cloud, и панель для мониторинга виртуальных машин, работающих в AWS, Google Cloud, Oracle Cloud и Azure.
Предоставлена возможность использования СУБД ClickHouse в качестве серверной базы данных Zabbix для хранения истории значений элементов данных, а также в качестве источника данных телеметрии для мониторинга производительности приложений.
Стабилизирована поддержка Elasticsearch и реализована возможность использования Elasticsearch 8.x и 9.x для хранения истории.
Добавлена поддержка определения периодов обслуживания для триггеров или имён событий.
Разрешено фильтровать список глобальных регулярных выражений по имени и описанию. Добавлена поддержка импорта и экспорта глобальных регулярных выражений.
Добавлены новые шаблоны, например, шаблоны для мониторинга использования API Claude; отслеживания состояния кластера и узлов Kubernetes, Microsoft Hyper-V, Proxmox VE и Podman; мониторинга СУБД MariaDB и Percona, коммутаторов Aruba CX 8300, Ciena 3906, Cisco Secure Firewall, Cradlepoint NCM v2, Huawei AR600, Ribbon SBC, Vyatta Virtual Router.
Добавлена поддержка JSON в качестве типа данных для значений элементов данных.
Опубликованы корректирующие выпуски инструментария для управления пакетами APT, в которых устранена уязвимость (CVE-2026-109518), дающая возможность обойти проверку при загрузке файлов и добиться выполнения своего кода с правами root. Всего сформировано 13 выпусков, охватывающих все сформированные за последние 10 лет ветки APT, начиная с 1.2.x. Обновления пакетов с устранением уязвимости также уже сформированы для различных версий Debian, Ubuntu и Deepin. В конфигурации по умолчанию проблема затрагивает все выпуски начиная с Debian 12 и Ubuntu 22.04. Эксплуатация более старых версий возможна в случае выставления в параметр Acquire::Retries значения больше 0.
Атакующий, способный во время установки пакета вклиниться в HTTP-трафик между пользователем и репозиторем пакетов, может добиться установки подменённого неверифицированого варианта пакета, что позволяет ему получить привилегии root в системе. Атака может быть произведена, например, через компрометацию зеркал, прокси-серверов, беспроводных точек доступа или провайдерских шлюзов. В отчёте об уязвимости детали не упоминаются, указано лишь, что проблема вызвана некорректной работой с жёсткими ссылками. Судя по патчу, в котором открытие файла с флагом FileFd::Empty (O_TRUNC) заменено на FileFd::Exclusive (O_EXCL), при возобновлении прерванной загрузки атакующий мог добиться перезаписи данных, для которых при первой загрузке уже была выполнена проверка по хэшу.
В AI-агенте Claude Code выявлена проблема с обеспечением конфиденциальности, приводившая к утечке сведений о email-адресе при обращении к некоторым сторонним сайтам. Email указывался в HTTP-заголовке User-Agent без согласия пользователя и без возможности отключить такое поведение. Подстановка осуществлялась для отдельных сайтов, таких как Wikipedia и SEC (Securities and Exchange Commission), которые не принимают запросы от ботов, в которых не указан email владельца. Судя по комментарию представителя компании Anthropic, подобная активность была не специально добавленной функцией, а самодеятельностью AI-модели, которая учла требования по оформлению запросов от ботов и рекомендации RFC-9110, предписывающие передавать контактный email для автоматизированных обращений.
Данные о email, привязанном к учётной записи пользователя, в Claude Code передавались AI-модели для того чтобы она учитывала контекст при обработке задач, связанных с пользователем и его учётной записью. Без подобного контекста модель галлюцинировала, и использовала выдуманные сведения, например, в тегах "@author". Побочным эффектом оказалось то, что AI-модель стала использовать email не только для ожидаемых целей, но и при выполнении сопутствующих задач, например, подставляла в поле User-Agent при формировании строк запуска утилиты curl.
Для блокирования утечки email во внешних запросах
подготовлен плагин cc-plugin-privacy, который включён в штатный набор плагинов и активирован по умолчанию в выпуске claude-code 2.1.317. Плагин запрашивает у пользователя подтверждение перед применением web-инструментов или генерацией команд в стиле curl, в которых упоминается email. Плагин не решает всех возможных путей утечки, например, не помогает в ситуации, когда Claude генерирует и сам запускает скрипт.
Для полного блокирования проблемы в следующем релизе Claude Code, который планируют выпустить через несколько дней, решено удалить email из контекста, передаваемого AI-модели.
Компания OpenAI раскрыла информацию о выявлении в ядре Linux 1724 уязвимостей, для 948 из которых удалось создать рабочие эксплоиты, позволяющие локальному пользователю получить root-доступ в системе, а для 291 уязвимости подготовить эксплоиты, приводящие к утечке информации. Затраты на анализ кода и генерацию эксплоитов при помощи AI-моделей GPT-5.5 и GPT-5.6 Cyber оцениваются в 1.21 млн долларов, что составляет 1279 долларов за каждый эксплойт. Для сравнения, вознаграждение на разработку одного подобного эксплоита на конкурсах Pwn2Own и TyphoonPWN составляет от $20000 до $70000 (рентабельность от 16 до 55 раз).
Работоспособность эксплоитов была проверена в типовых дистрибутивах Linux с включёнными механизмами защиты SMEP (Supervisor Mode Execution Prevention), SMAP (Supervisor Mode Access Prevention), KASLR (Kernel Address Space Layout Randomization) и HARDENED_USERCOPY.
При тестировании в защищённом окружении с ограниченной поверхностью атаки, используемом в проводимом Google соревновании kernelCTF, удалось успешно применить 21 эксплоит для повышения привилегий и 25 для утечки информации (для сравнения: за весь 2026 год на соревновании kernelCTF было успешно продемонстрировано 26 эксплоитов для повышения привилегий).
Для поиска уязвимостей в рамках инициативы Patch the Planet был разработан многоэтапный процесс. На первом этапе AI-агенты в ходе статического анализа отобрали наиболее подходящие для поиска уязвимостей участки кода, что позволило сузить область поиска до 2.8 млн строк (7% кодовой базы). После этого при помощи AI-агентов был проведён анализ отобранного кода и выявление кандидатов на уязвимости.
На втором этапе было осуществлено отсеивание ложных кандидатов путём написания прототипов эксплоитов и их проверки в изолированных виртуальных машинах. После этого прототипы эксплоитов доводились до полноценного рабочего состояния, способного обходить типовые механизмы защиты, такие как рандомизацию адресов. На следующем этапе AI-агенты сформировали патчи для исправления уязвимостей, а на финальном этапе каждый эксплоит и патч был проверен человеком.
В ходе исследования AI-агенты самостоятельно разработали и применили как минимум 10 ранее неизвестных техник эксплуатации ядра и обхода защит. В одном из случаев AI-модель выявила и эксплуатировала уязвимость в эмуляторе QEMU, применяемом для изоляции тестового окружения. Уязвимость в QEMU была найдена AI-агентом при попытке эксплуатации уязвимости в коде ядра, используемом для передачи управления системным вызовам. Попытки завершались аварийной остановкой, и AI-агент определил, что причиной тому ошибка в QEMU, и включил эту уязвимость в отчёт. На следующем этапе AI-агент для разработки рабочих эксплоитов подготовил соответствующий эксплоит для QEMU.
Разработчики OpenSSH опубликовали экстренное обновление OpenSSH 10.6p2, в котором добавлена защита от критической уязвимости (CVE-2026-123158), получившей кодовое имя "SSHole" и позволяющей обойти аутентификацию. В системах с библиотекой Musl уязвимость позволяет подключиться к пользователю, для которого не установлен пароль, введя любой пароль, содержащий больше чем 256 символов. Проблема затрагивает дистрибутивы Linux, использующие стандартную библиотеку musl, но не использующие PAM (Pluggable Authentication Modules), такие как OpenWRT, Alpine, Buildroot и Yocto. Особую опасность представляет то, что часто вход по паролю блокируется для пользователя root, что даёт возможность любому удалённо подключиться с правами администратора.
Ошибка, приводящая к уязвимости, не в коде OpenSSH, но эксплуатируется через sshd. При этом ввиду серьёзности проблемы в версии OpenSSH 10.6p2 предложен обходной вариант блокирования уязвимости. Владельцам подверженных проблеме систем рекомендовано не дожидаться появления обновлений, а немедленно отключить парольную аутентификацию через параметр "PasswordAuthentication no" в /etc/ssh/sshd_config или полностью отключить SSH.
Проблема не проявляется в системах, отличных от Linux, и в Linux-окружениях на базе glibc, а также в системах, использующих PAM при аутентификации по паролю. Исправление уже доступно в Alpine и OpenWRT.
Уязвимость связана с некорректным взаимодействием OpenSSH и функции crypt() из musl. Для защиты от определения существования пользователей через анализ различий во времени обработки запросов c 2016 года OpenSSH при проверке беспарольных учётных записей использует штатную процедуру проверки пароля: вызывает функцию "crypt(переданный пароль, соль)" c солью другого пользователя, имеющего действительный хеш пароля, после чего сравнивает возвращённый функцией crypt хеш со значением из поля с хешем пароля.
Однако в musl функция crypt() для хешей SHA-512 возвращает символ "*", если соль отличается от "*" и длина переданного пароля превышает 256 байт (ограничение введено в 2012 году для защиты от DoS-атак, так как при передаче больших значений возникает большая нагрузка на CPU). Такой же символ используется в поле с хешем пароля в "/etc/shadow" для обозначения учётных записей, для которых аутентификация по паролю заблокирована.
В результате атакующий, имеющий возможность соединиться с SSH-сервером, может подключиться к любой учётной записи, у которой в "/etc/shadow" в поле пароля указан символ "*", передав строку длиной от 257 до 1024 байт. Проблема охватывает множество существующих Docker-образов, построенных с использованием Alpine Linux, а также штатные образы Alpine для облачных систем AWS и Azure, у пользователя root в которых вместо хеша пароля выставлен знак "*".
Примечательно, что изначально в официальных Docker-образах, использующих Alpine, c 2015 года выставлялся пустой пароль root, а после выявления этого факта, вместо хеша пароля был выставлен знак "!". Но его наличие блокировало вход по SSH-ключам, поэтому с 2022 года символ для блокировки входа по паролю был заменён на "*".
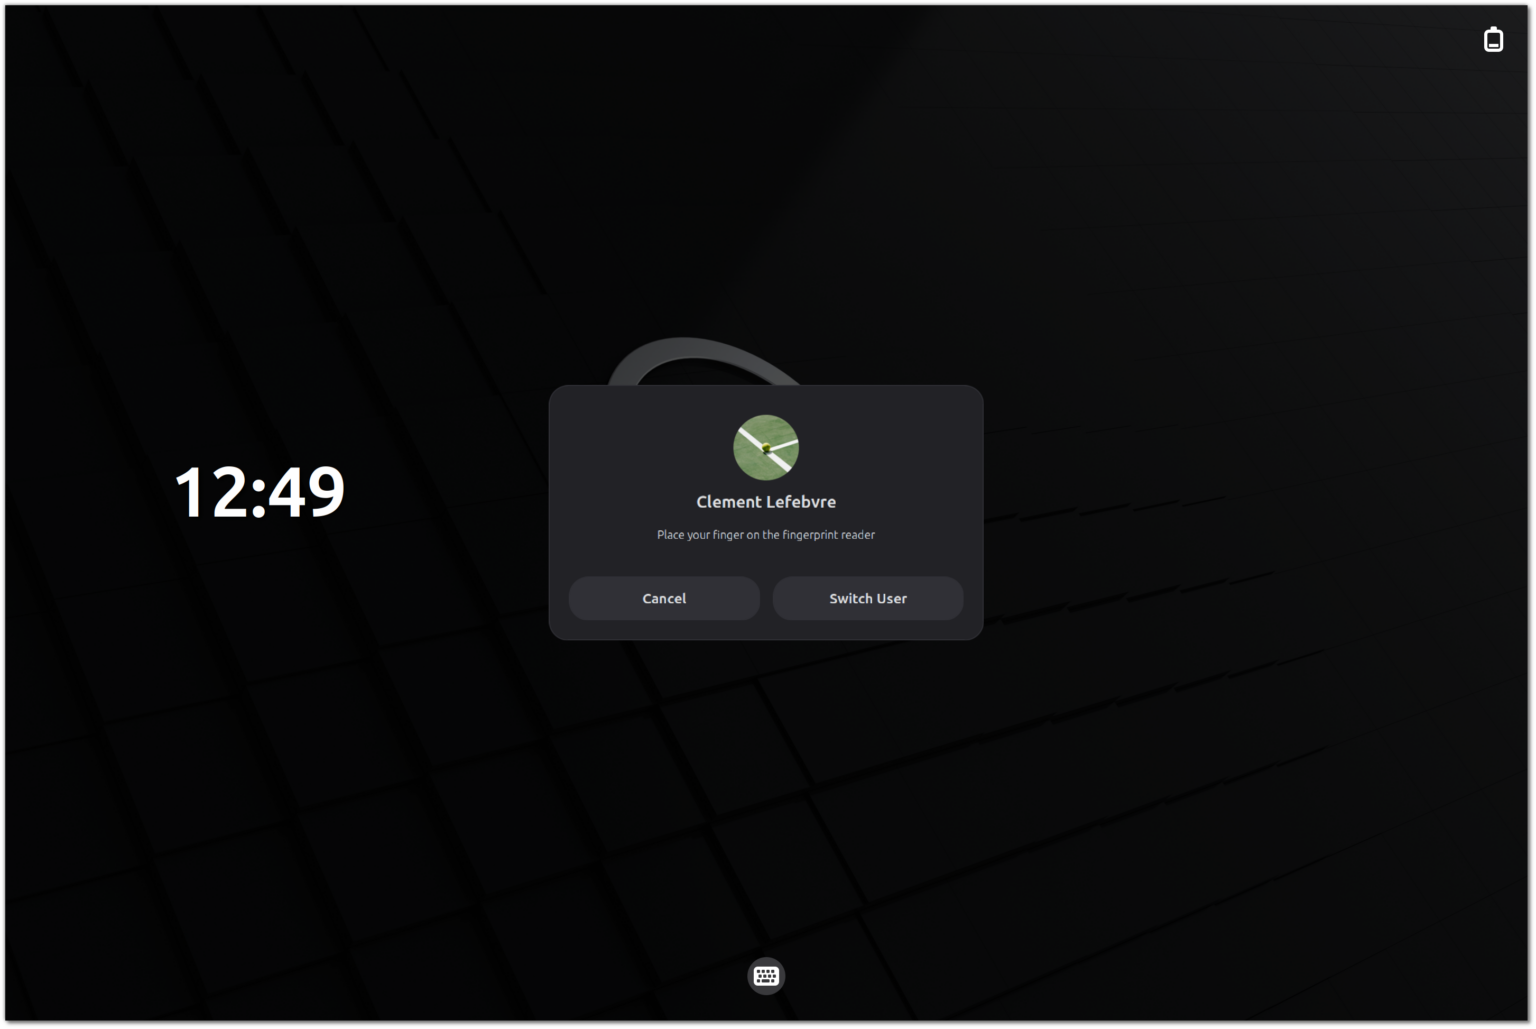
После 11 месяцев разработки сформирован релиз среды рабочего стола Cinnamon 6.8, в рамках которой сообществом разработчиков дистрибутива Linux Mint развивается форк оболочки GNOME Shell, файлового менеджера Nautilus и оконного менеджера Mutter, нацеленный на предоставление окружения в классическом стиле GNOME 2 с поддержкой удачных элементов взаимодействия из GNOME Shell. Cinnamon основывается на компонентах GNOME, но эти компоненты поставляются как периодически синхронизируемый форк, не связанный внешними зависимостями с GNOME. Новый выпуск Cinnamon будет предложен в дистрибутиве Linux Mint 27 (в нумерации решено использовать год, следующий после выпуска), который планируется выпустить во второй половине декабря.
Реализована полноценная поддержка протокола Wayland и практически достигнут паритет в функциональности при работе с использованием X11 и Wayland. Поддержка работы с использованием X11 сохранена. Среди связанных с Wayland изменений:
При использовании Walyand обеспечен корректный выбор размера и позиционирование новых окон, всплывающих диалогов и контекстных меню.
При работе через Walyand реализовано корректное переключение фокуса ввода.
Устранены многие ошибки в Cinnamon, muffin, cinnamon-session и Xwayland, приводившие к аварийному завершению работы при использовании Wayland.
Улучшена поддержка многомониторных конфигураций и KVM-переключателей мониторов в окружении c Wayland.
В приложениях, использующих Wayland или запускаемых через Xwayland, а также в композитном сервере и десктоп-сеансе задействовано аппаратное ускорение графики, реализованное через Wayland-протоколы wl_drm и zwp_linux_dmabuf_v1, а также аппаратно ускоренную работу GBM поверх EGL на видеокартах NVIDIA.
Предоставлена полная поддержка экранов с высокой плотностью пикселей (HiDPI) при использовании Wayland. Решены проблемы с масштабированием пиктограмм и курсоров мыши. Устранены ошибки, проявлявшиеся в приложениях на движке Chromium, таких как Slack и VSCode.
При использовании Wayland реализована работа индикаторов прогресса выполнения операции, например, показа прогресса копирования файлов в кнопке на панели.
Обеспечен запуск базовых приложений, запускаемых через pkexec, в качестве Wayland-клиентов без применения Xwayland.
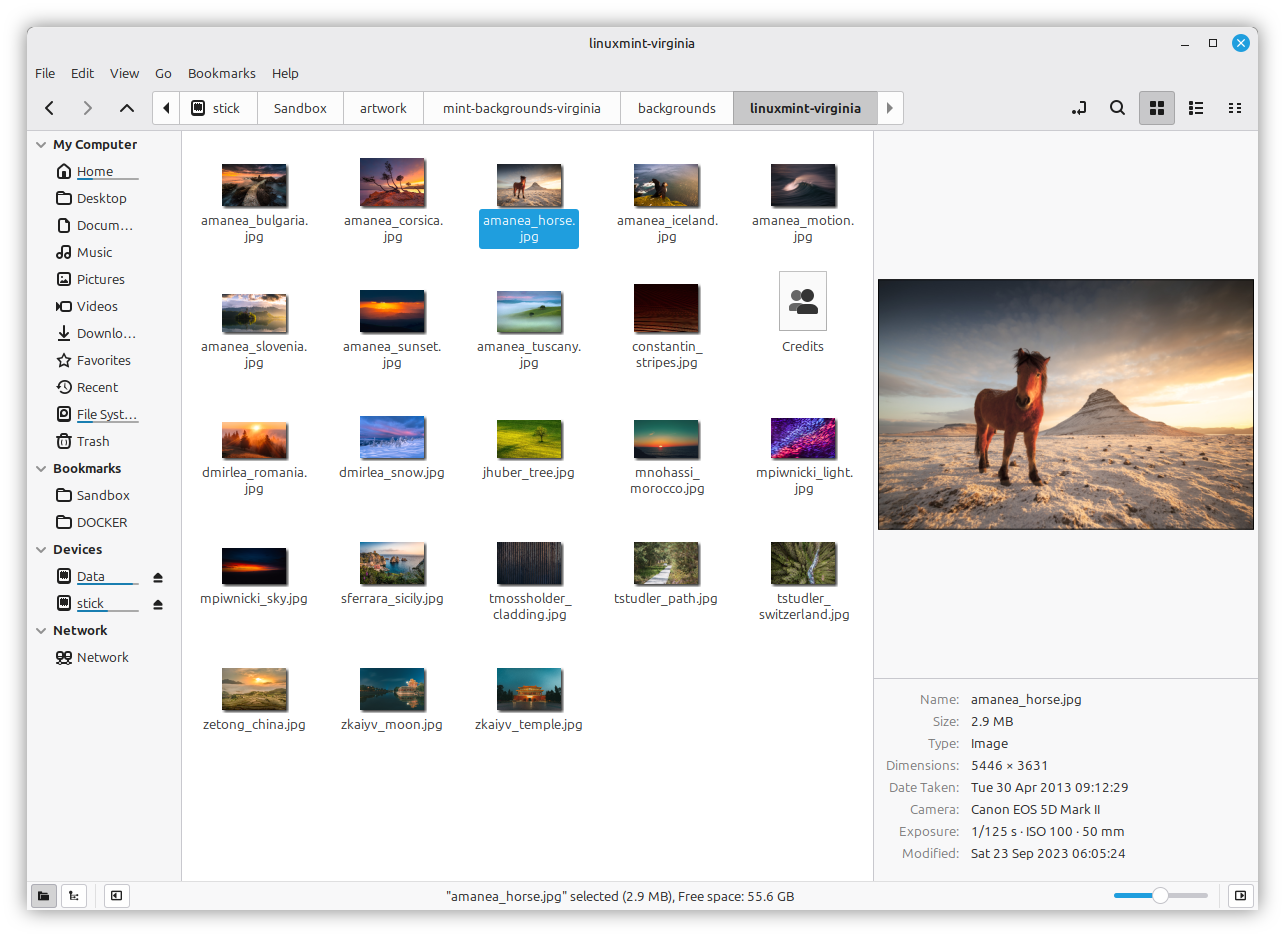
В файловый менеджер интегрирована панель предпросмотра.
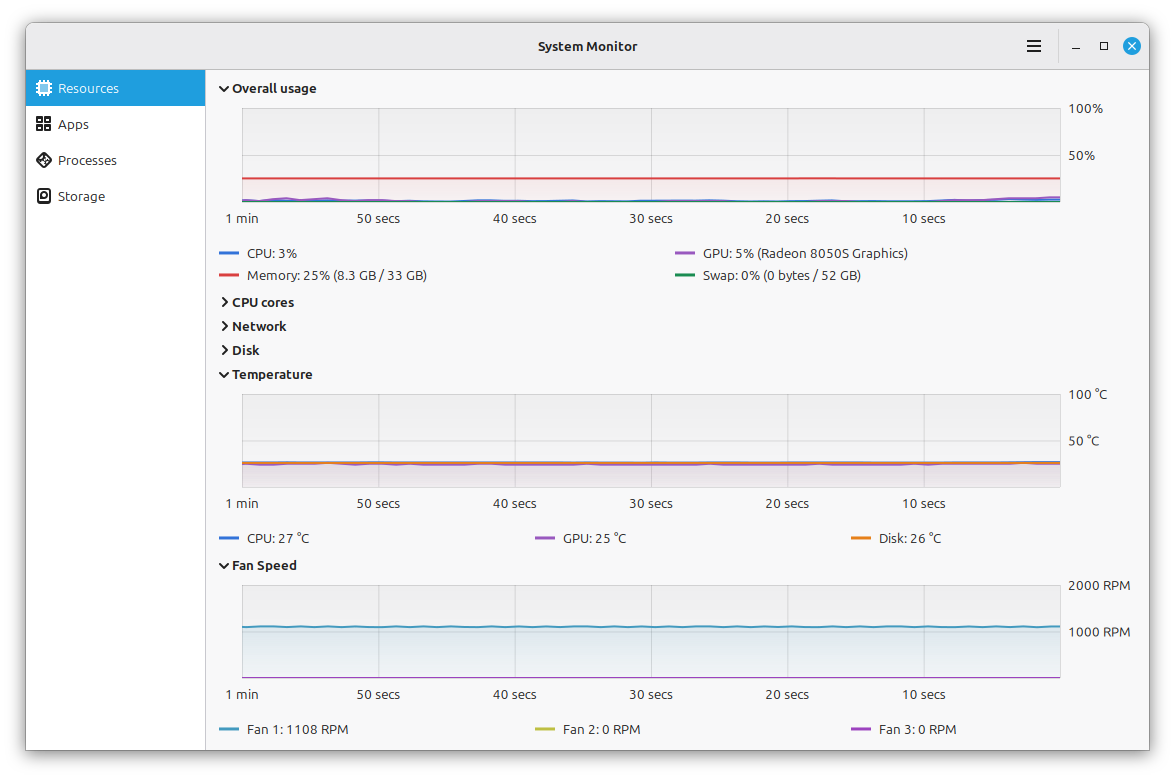
Добавлено новое приложение Superlight для отслеживания состояния системы, наглядно показывающее динамику нагрузки на CPU, память и ввод/вывод, а также данные о запущенных процессах, трафике, заряде аккумулятора и температуре.
Реализован новый хранитель экрана, поддерживающий одновременно Wayland и X11.
Добавлена команда "cinnamon-list-windows" для упрощения получения списка всех открытых окон и определения их позиции, размера, данных о HiDPI и связанных с ними приложениях и бэкендах.
В композитном сервере Muffin обеспечено округление до целых чисел координат и размеров всех графических элементов библиотеки Clutter для более точного позиционирования и чёткой отрисовки апплетов и компонентов рабочего стола.
Добавлена поддержка юнитов systemd для пользовательских сеансов (graphical-session.target), активируемых для запуска сопутствующих сервисов в привязке к графическому сеансу.
Код для записи в файлы конфигурации и чтения закладок в файловом менеджере переведён на работу в асинхронном режиме.
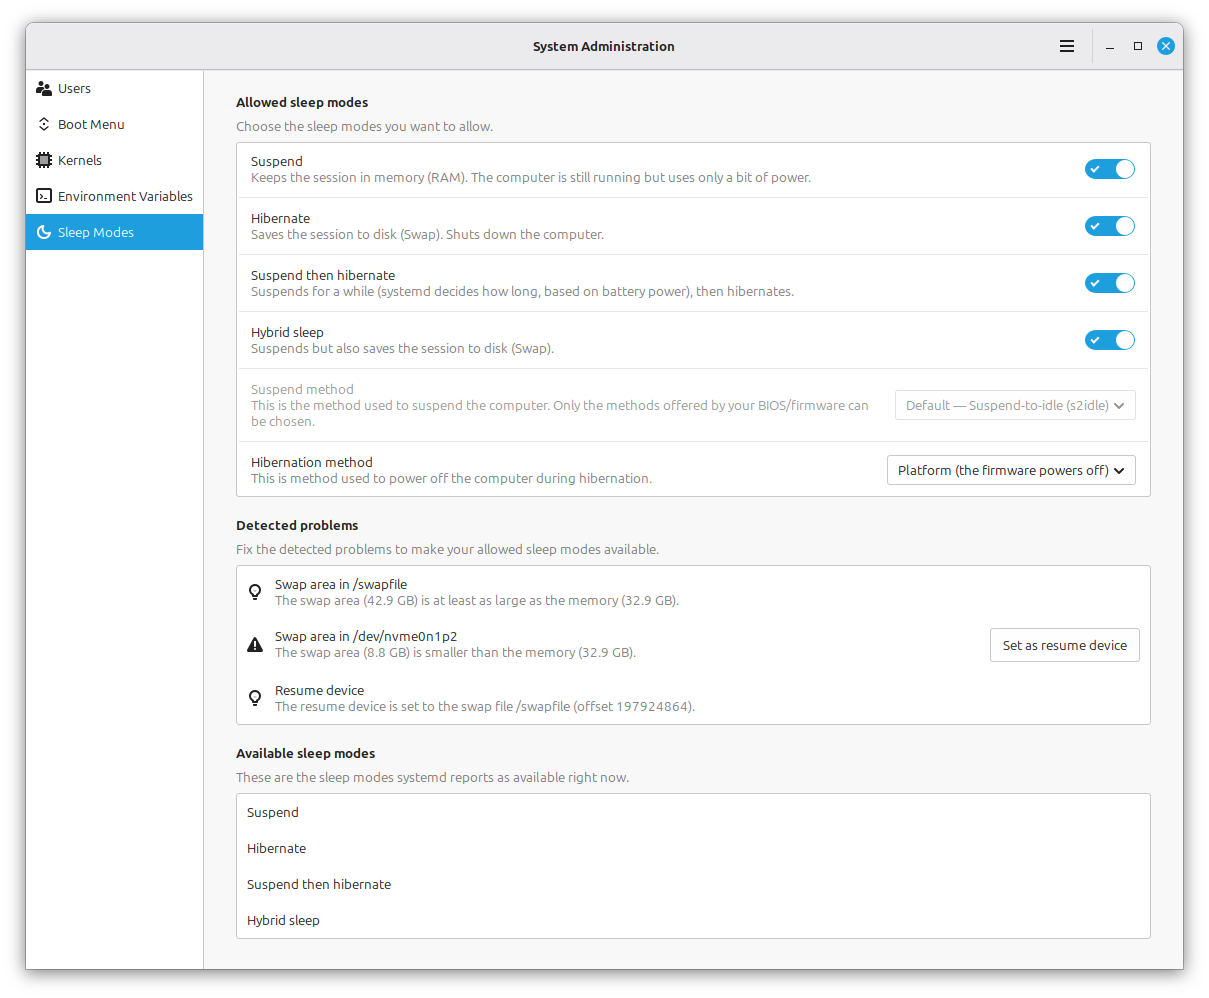
Реализован единый интерфейс для управления применением спящих и ждущих режимов: suspend (ждущий режим с активной памятью), hybrid-sleep (гибернация со сбросом содержимого памяти на диск) и suspend-then-hibernate (ждущий режим с последующей гибернацией через определённое время).
В апплете настройки сетевого подключения объединены секции VPN и WireGuard. Добавлена поддержка WPA3 (Wi-Fi Protected Access 3) и OWE (Opportunistic Wireless Encryption).
Добавлен PAM-модуль pam_oo7 для аутентификации с использованием
компонента oo7 (D-Bus Secret Service provider).
В контекстное меню окон добавлена опция для закрепления окна поверх другого содержимого.
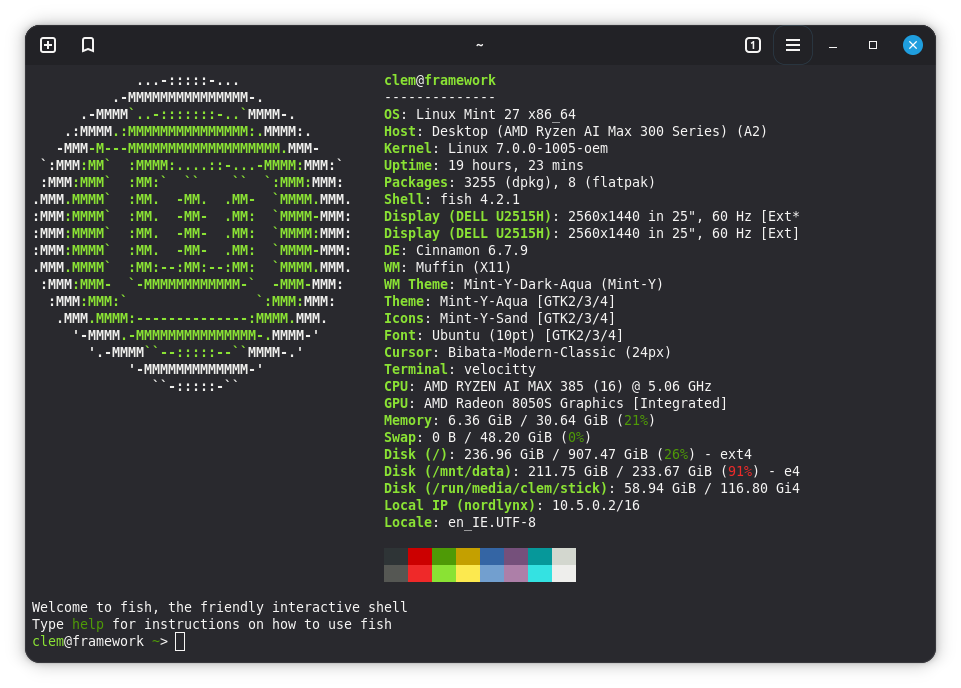
По умолчанию задействован эмулятор терминала velocitty, собственной разработки. Поддерживается разделение сеансов на вкладки, изменение тем оформления, пометка разных типов вкладок своими цветами (красный - root, sudo, pkexec, синий - ssh, sftp или назначение своих цветов) и выделение более светлым оттенком вкладок с выполняемыми процессами.
Предоставлена возможность выставления разных обоев рабочего стола для разных мониторов.
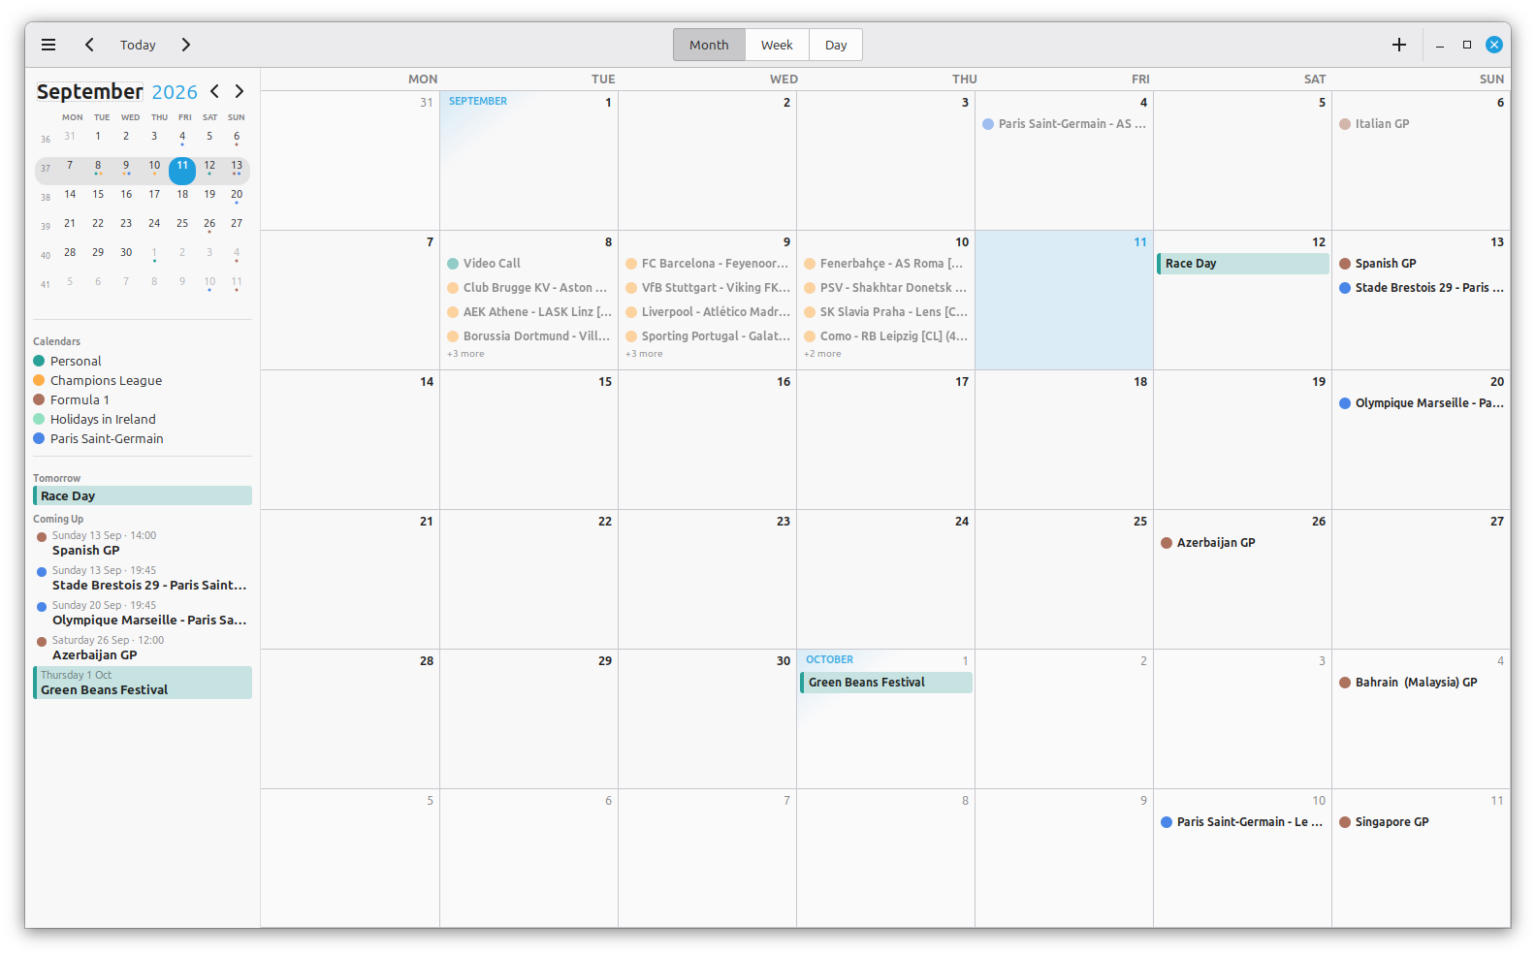
Реализован новый календарь-планировщик Clockenstein, поддерживающий локальные календари, Google Calendar и внешние сервисы на базе протокола CalDAV, например Nextcloud.
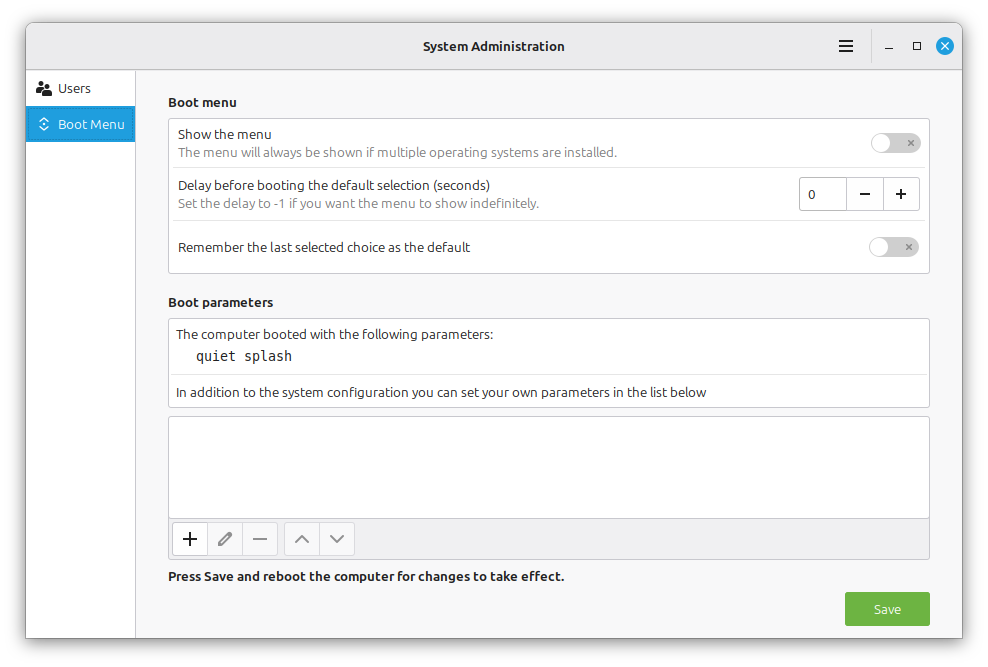
Добавлено приложение mintsysadm для управления учётными записями пользователей, среди прочего позволяющее выбрать аватар и включить шифрование домашнего каталога.
Улучшены цвета и контраст в тёмной версии темы оформления Mint-Y.
Немного скруглены углы рамок и областей прокрутки.
В темах оформления Mint-Y, Mint-L и Mint-X в GTK-диалогах задействованы пиктограммы XSI, такие же как в файловом менеджере Nemo.
В настройки клавиатуры добавлен просмотрщик раскладки клавиатуры. Прекращено использование внешней зависимости gkbd-capplet.
Добавлено собственное приложение для создания скриншотов (cinnamon-screenshot), которое позволяет обрезать изображение до его сохранения, включать или убирать тень у окон, охватывать только текущий экран или все все мониторы.
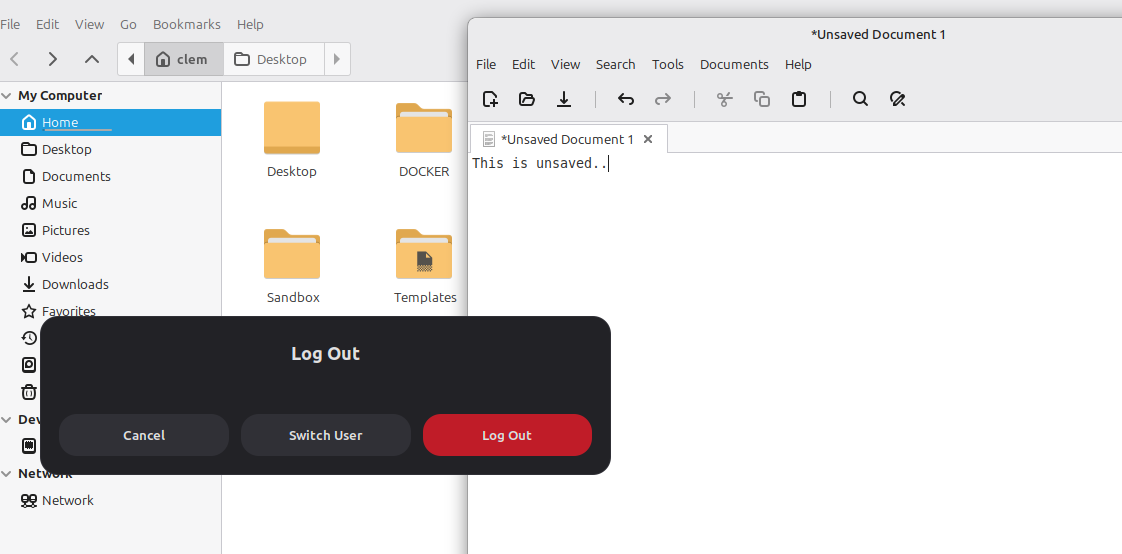
Реализована возможность перемещать мышью системные диалоги, выводимые поверх окон приложений, но не блокирующих экран (например, диалог выхода из системы).
Добавлена возможность привязки настроек вывода уведомлений к отдельным приложениями.
В апплет управления яркостью экрана добавлена поддержка датчиков освещённости.
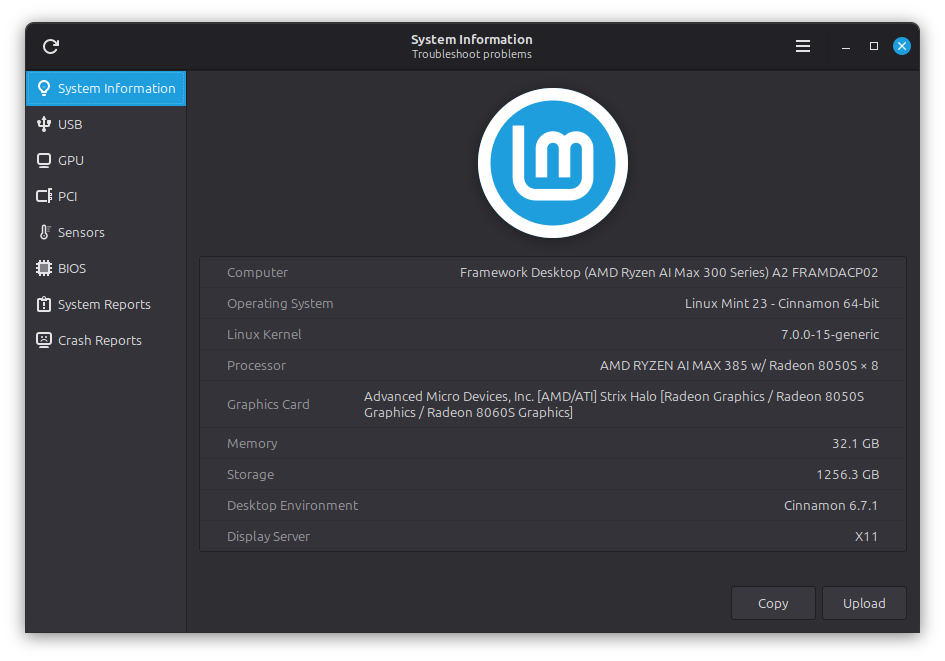
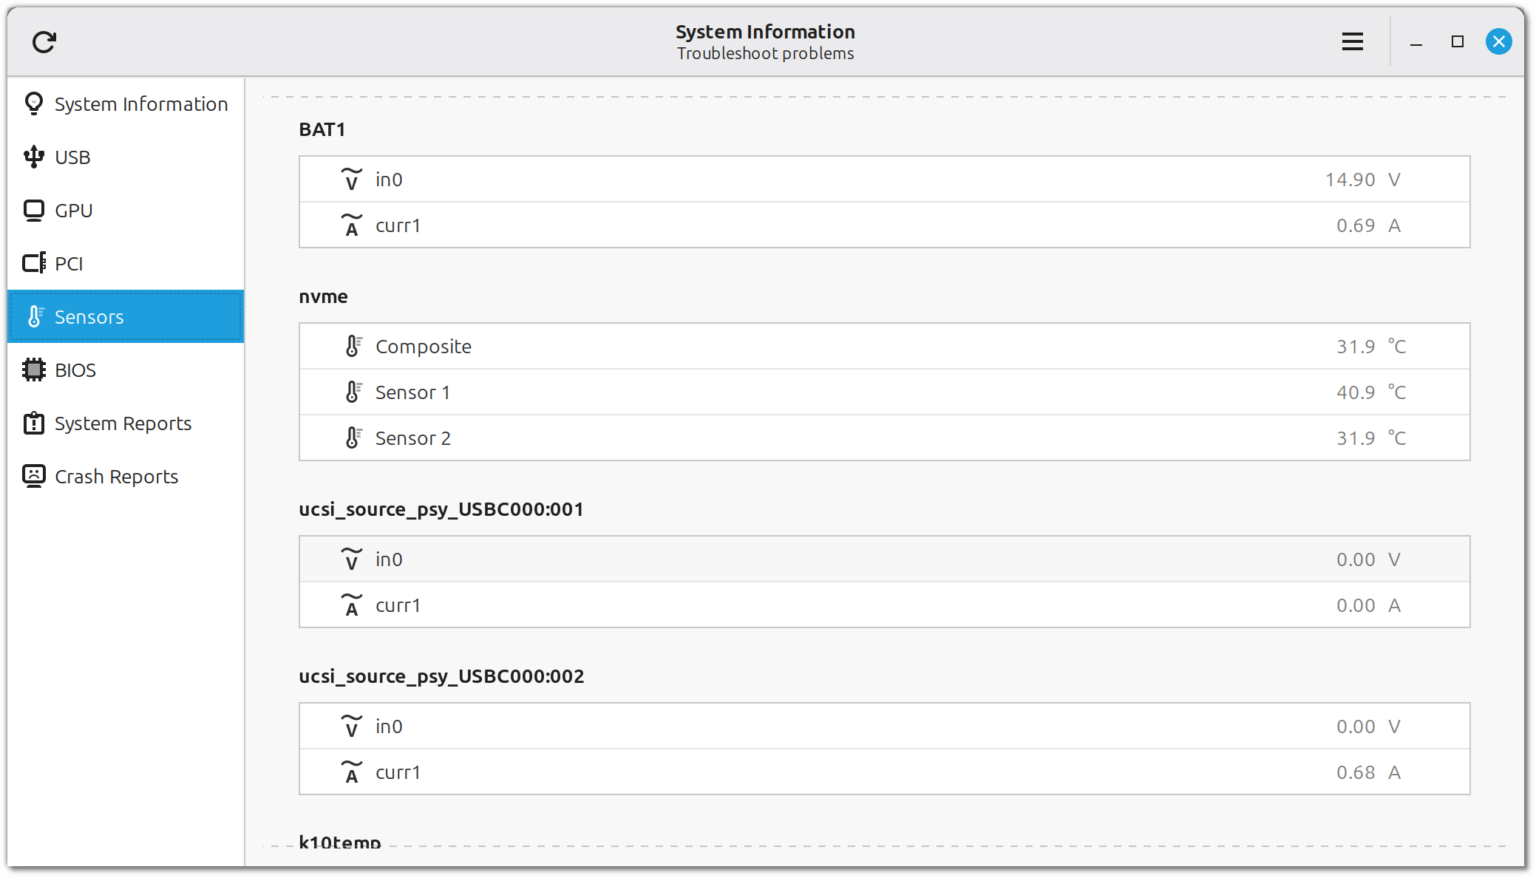
В приложени для показа системной информации реализована отдельная страница для датчиков.
Реализована программа для работы с архивами Unfold, использующая 7zip и 7zip-RAR.
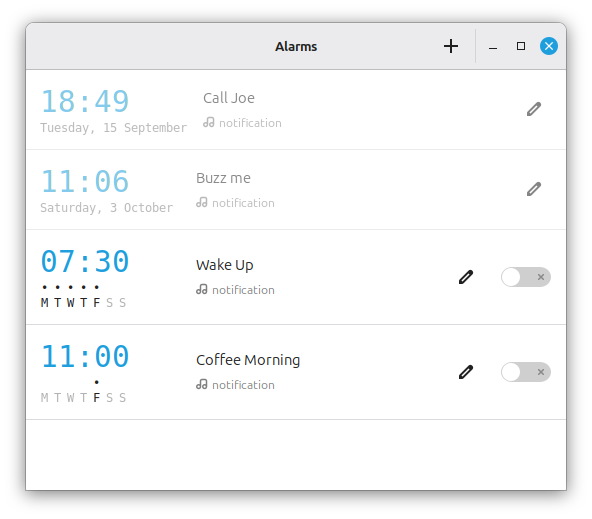
Реализовано приложение Alarms для вывода напоминаний и уведомлений в заданное время.